Repousser les limites du « zero knowledge » avec le Confidential Computing


La sécurité et la confidentialité des données clients ont toujours été au cœur de Dashlane. Notre principe de sécurité fondamental repose sur notre architecture « zero-knowledge », qui garantit que personne ne peut accéder à vos données, sauf vous. Ce principe peut sembler simple, mais sa mise en œuvre dans un produit comme Dashlane est en réalité très complexe.
Notre documentation sur nos principes et notre architecture de sécurité détaille la façon dont nous relevons ce défi technique.
Points clés
- Le calcul confidentiel est une technologie de sécurité qui traite les données dans des environnements isolés et protégés par le matériel, appelés enclaves sécurisées, garantissant que même le fournisseur de services ne peut pas accéder aux données traitées.
- Dashlane utilise AWS Nitro Enclaves pour étendre son architecture « zero-knowledge » aux opérations côté serveur, permettant ainsi la prise en charge du SSO sécurisé, de l'autorisation d'accès SCIM, de l'intégration SIEM et des Alertes de sécurité & Notifications.
- Cette approche permet à Dashlane de s'intégrer aux systèmes d'entreprise tout en maintenant un chiffrement de bout en bout et la confidentialité des données.
- Dashlane a déposé deux brevets auprès de l'USPTO sur son approche unique de l'utilisation des enclaves sécurisées pour la gestion des identifiants.
Qu'est-ce que l'architecture « zero-knowledge » ?
L'architecture « zero-knowledge » est un modèle de sécurité dans lequel le fournisseur de services n'a aucune capacité à accéder aux données des utilisateurs ni à les déchiffrer. Tout le chiffrement et le déchiffrement s'effectuent sur l'appareil de l'utilisateur, et le fournisseur ne possède jamais les clés nécessaires pour lire les données.
Pourquoi c'est important
Le calcul confidentiel représente une avancée majeure pour la gestion des mots de passe en entreprise.
En permettant un traitement sécurisé côté serveur sans compromettre les principes « zero-knowledge », les organisations peuvent désormais intégrer la gestion des identifiants à leur infrastructure informatique existante — fournisseurs de SSO, plates-formes SIEM et outils de collaboration — tout en maintenant le plus haut niveau de confidentialité et de sécurité des données.
Pourquoi nous avons investi dans le calcul confidentiel
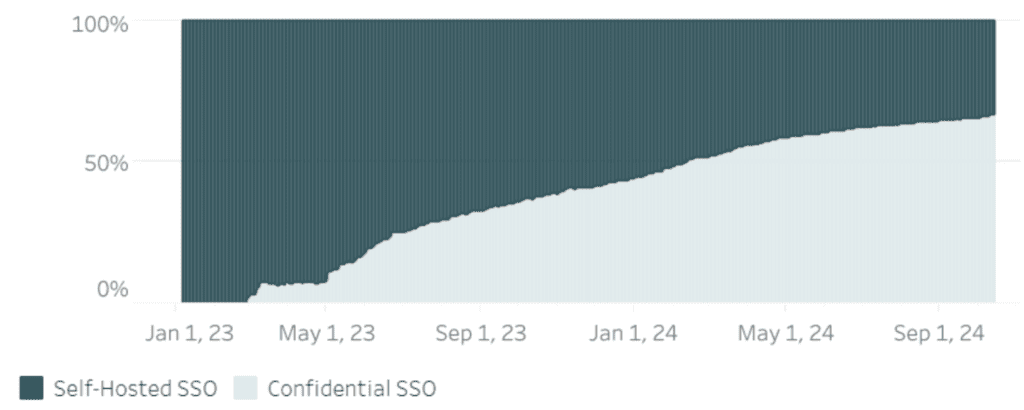
À mesure que nos clients et notre activité évoluent, nous devons innover en permanence pour répondre à de nouveaux besoins. Pour les entreprises, l'un des défis auxquels nous avons été confrontés était de savoir comment intégrer des fournisseurs de SSO de manière sécurisée et pratique pour nos administrateurs informatiques. Nous avons exploité la technologie des enclaves sécurisées Cloud et du calcul confidentiel pour résoudre ce problème et proposer la meilleure intégration SSO parmi nos concurrents.
Une enclave sécurisée est un environnement informatique isolé et protégé par le matériel, dans lequel le code et les données sont protégés contre tout accès par le système hôte, le système d'exploitation ou même le fournisseur Cloud. Nous l'avons baptisé Confidential SSO en reconnaissance de la puissance du calcul confidentiel.
La majeure partie de notre logique métier s'exécute sur l'appareil, dans les applications clientes (extensions du navigateur Dashlane et applications mobiles). C'est là que nous chiffrons et déchiffrons les données du coffre-fort, et que nos clients utilisent leur mot de passe Maître comme clé d'accès à celui-ci. Aucune donnée n'est jamais transmise en clair aux serveurs de Dashlane, ce qui garantit que nous ne pouvons pas y accéder ni les divulguer.
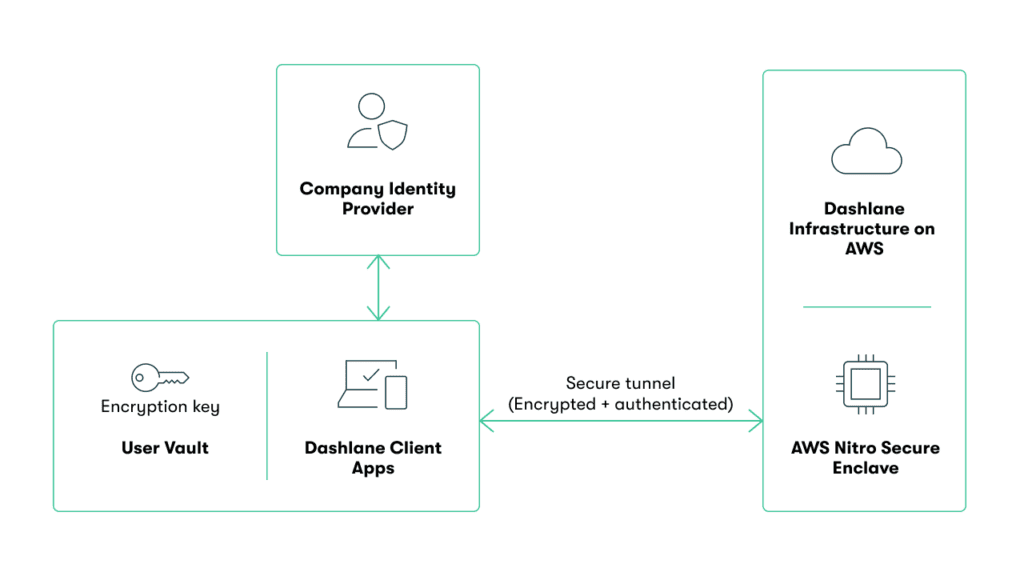
Grâce au calcul confidentiel, nous avons pu apporter le même niveau de sécurité sur l'appareil au back-end. L'enclave sécurisée est une boîte noire pour Dashlane, au même titre que l'appareil du client. Même si l'enclave sécurisée Cloud est hébergée dans l'infrastructure AWS de Dashlane, aucun employé de Dashlane ni aucun tiers ne peut y accéder. Ainsi, Dashlane peut traiter les données clients de manière sécurisée et confidentielle.
La suite du parcours
En 2024, nous avons redoublé d'efforts dans notre investissement en matière de calcul confidentiel. Cette technologie nous fournit les outils nécessaires pour traiter et partager les données sensibles des clients tout en préservant notre architecture « zero-knowledge ».
Dans un environnement d'entreprise, cela est essentiel lorsque nous intégrons Dashlane aux principales solutions de notre écosystème métier : fournisseurs d'identité, plates-formes SIEM (Security Information and Event Management), fournisseurs de messagerie, et bien plus encore.
Nous avons déposé deux brevets auprès de l'USPTO sur notre approche unique de l'utilisation des enclaves sécurisées. Si vous êtes curieux, voici les références (mais honnêtement, c'est une lecture assez aride) :
Je vais illustrer la finalité de ces innovations à travers quelques exemples concrets.
Confidential SCIM
À l'instar de notre intégration SSO, nous souhaitions offrir aux administrateurs informatiques un moyen sécurisé et convivial d'approvisionner et de déprovisionner les utilisateurs et les groupes. Nous disposions déjà d'une intégration SCIM (System for Cross-domain Identity Management), qui reposait sur l'hébergement d'un composant back-end par les administrateurs informatiques dans leur propre infrastructure.
En déplaçant le traitement des clés du service de chiffrement vers l'enclave sécurisée dans le Cloud d'AWS Nitro (l'environnement de calcul isolé d'Amazon pour les charges de travail confidentielles), nous avons pu alléger la charge de travail des administrateurs tout en maintenant le niveau de sécurité.
Intégration SIEM
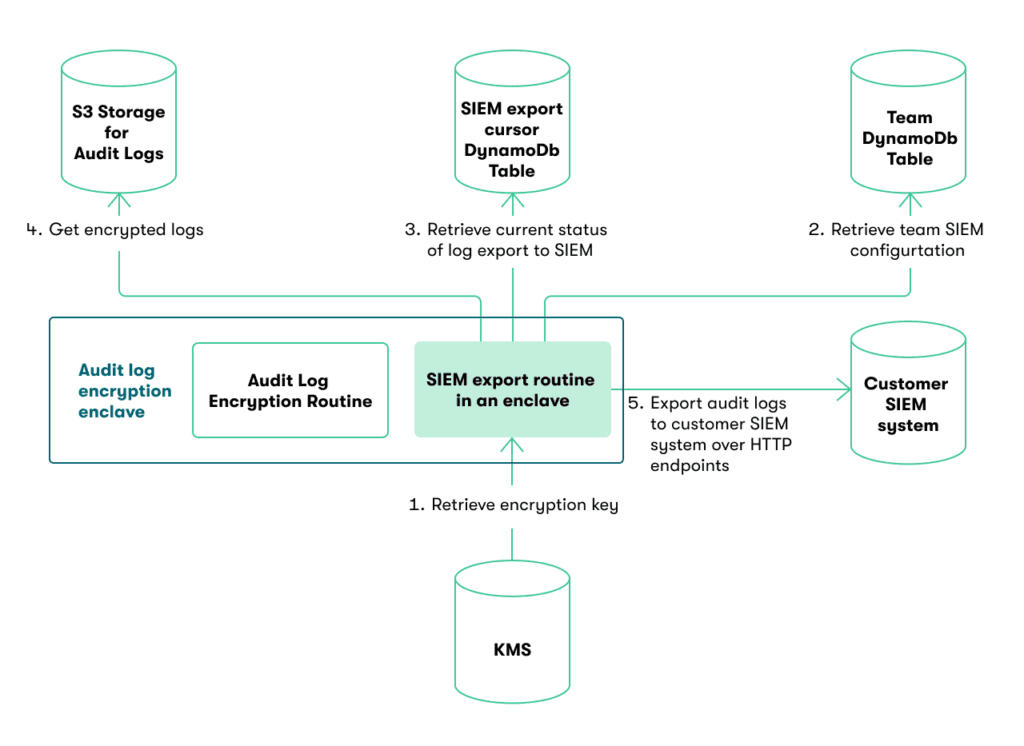
Nos clients les plus importants agrègent généralement leurs journaux dans des plates-formes SIEM afin d'avoir une vue centralisée de leurs systèmes. Nous avons fait deux choix dans la façon dont nous avons conçu notre intégration SIEM pour nos clients :
- Nous avons opté pour une approche par envoi (push). Dashlane transmet les journaux aux systèmes SIEM. L'avantage est que les administrateurs n'ont rien à faire de leur côté pour « récupérer » les journaux.
- En transmettant les journaux à un système externe, nous souhaitons préserver notre architecture « zero-knowledge » et garantir un flux de données chiffré. Là encore, nous avons eu recours à l'enclave sécurisée à cette fin.
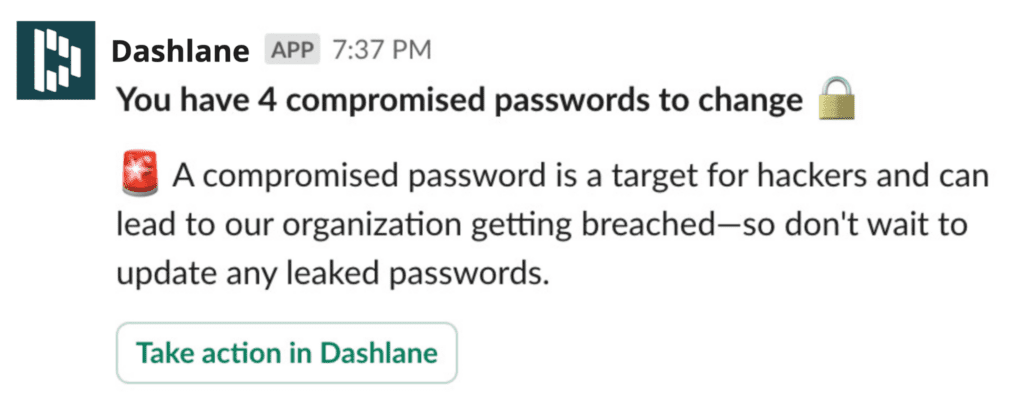
Utiliser Slack pour envoyer des Nudges aux employés
Créer une application Slack est relativement simple — des centaines existent déjà. C'est bien plus complexe lorsqu'on souhaite intégrer des données sensibles et confidentielles dans ses interactions Slack sans en avoir connaissance en tant que prestataire de services. Dans notre cas, nous voulions informer les employés qu'ils utilisaient des mots de passe compromis, faibles ou réutilisés sur des domaines spécifiques. En développant notre fonctionnalité Alertes de sécurité & Notifications et notre intégration Slack, nous avons utilisé Nitro pour créer un tunnel sécurisé.
Notre enclave sécurisée est chargée de :
- Stocker les informations relatives aux mots de passe compromis, faibles ou réutilisés
- Gérer les clés, nous permettant d'envoyer des messages Slack aux employés
- Effectuer des appels vers l'API Slack
Cela nous permet de notifier les employés qu'ils utilisent un mot de passe compromis, faible ou réutilisé sur un domaine spécifique, sans que cette information ne transite par notre infrastructure back-end. De plus, toute personne accédant à notre infrastructure back-end ne peut pas envoyer de messages Slack aux employés en notre nom, car les enclaves sécurisées ne sont pas accessibles.
Renforcer encore davantage la sécurité des clés d'accès
Dashlane a été le premier gestionnaire d'identifiants à prendre en charge les clés d'accès sur toutes les plates-formes. Les clés d'accès utilisent la cryptographie à clé publique : la clé privée est chiffrée de manière sécurisée dans le coffre-fort Dashlane, tandis que la clé publique est stockée auprès du service associé à l'identifiant. Nous réfléchissons à des moyens de stocker les clés d'accès de façon encore plus sécurisée et, en particulier, à réduire les risques en cas de compromission d'un appareil.
Nous avons également expérimenté le stockage de la clé privée dans l'enclave sécurisée plutôt que dans le coffre-fort Dashlane.
Et ensuite ?
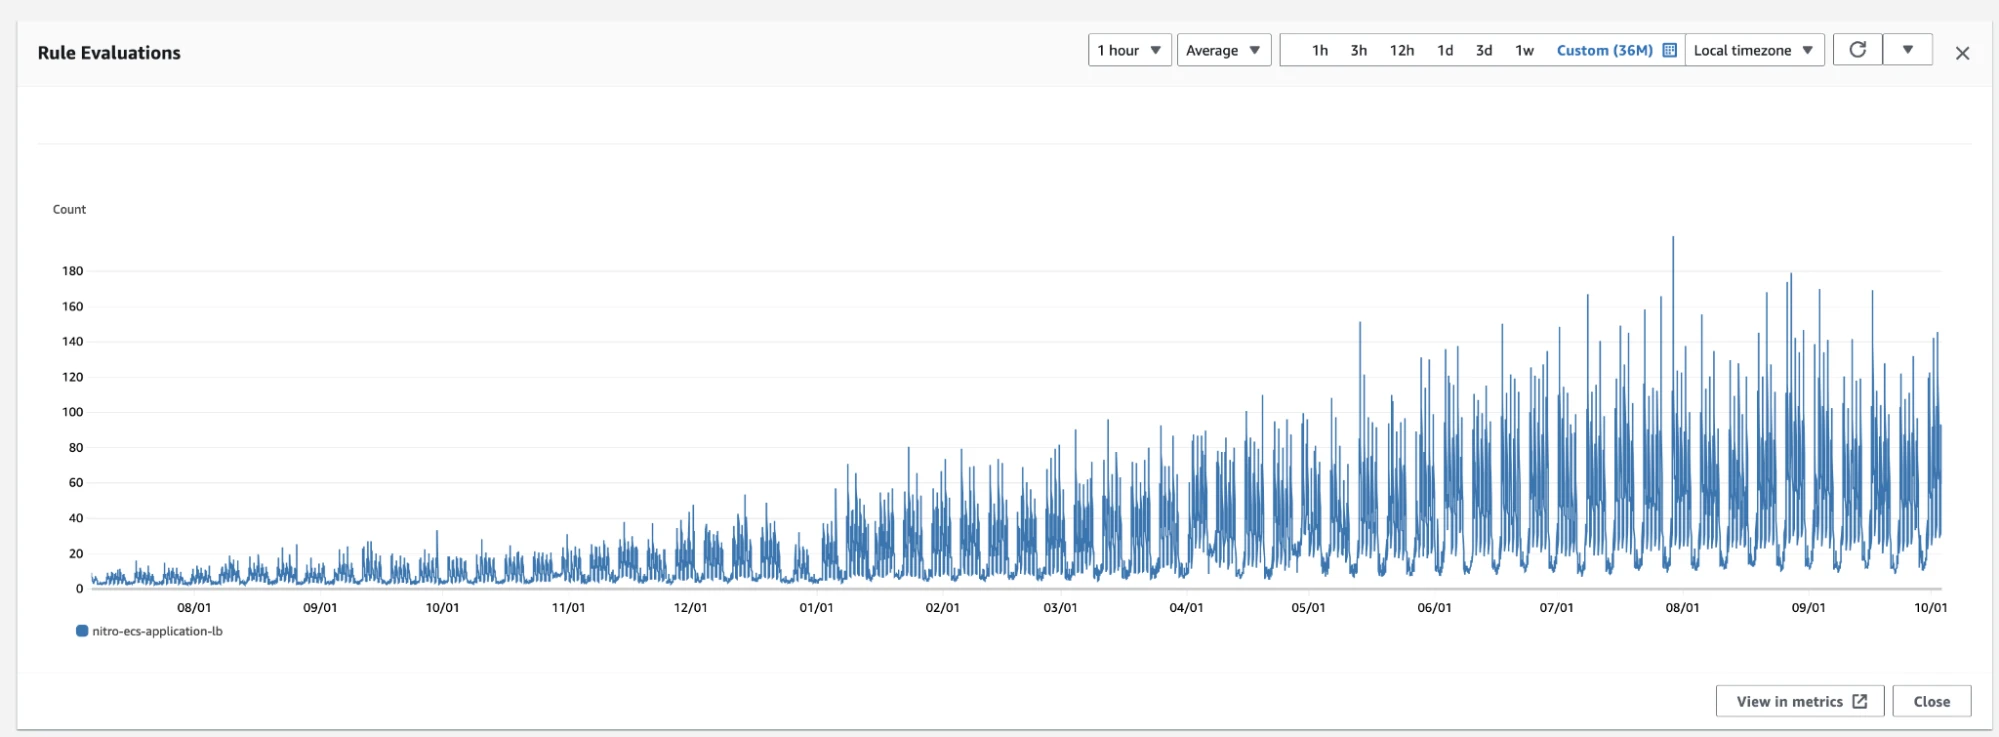
Depuis que nous avons commencé à exploiter les enclaves sécurisées dans le Cloud au sein de notre produit, notre utilisation a été multipliée par environ sept, et nous nous attendons à ce que cette tendance se poursuive.
Nous avons de nombreuses autres idées pour l'avenir, notamment sur la façon dont nous pourrions traiter des informations analytiques dans l'enclave concernant des données d'entreprise confidentielles et sensibles.
C'est un concept similaire à ce qu'Apple met en œuvre autour de la confidentialité des données. Il s'agit encore d'une technologie relativement naissante, et nous commençons tout juste à entrevoir son potentiel pour réinventer la confidentialité des données et des concepts tels que le « zero knowledge ».
Foire aux questions
Qu'est-ce que le Confidential Computing ?
Le Confidential Computing est une technologie de sécurité Cloud qui protège les données pendant leur traitement en isolant les calculs au sein d'enclaves sécurisées basées sur le matériel. Cela garantit que même le fournisseur Cloud ou l'opérateur de service ne peut pas accéder aux données lors du traitement.
Comment Dashlane utilise-t-il AWS Nitro Enclaves ?
Dashlane utilise AWS Nitro Enclaves pour créer des environnements de calcul isolés dans lesquels des opérations sensibles, telles que l'authentification SSO, l'autorisation d'accès SCIM et les notifications Slack, peuvent être traitées de manière sécurisée. L'enclave fonctionne comme une « boîte noire » à laquelle ni les employés de Dashlane ni des tiers ne peuvent accéder.
Quelle est la différence entre l'architecture « zero-knowledge » et le Confidential Computing ?
L'architecture « zero-knowledge » garantit que le fournisseur de services n'a jamais accès aux clés de déchiffrement ni aux données non chiffrées, car tout le chiffrement s'effectue sur l'appareil de l'utilisateur. Le Confidential Computing étend ce principe aux opérations côté serveur en traitant les données au sein d'enclaves sécurisées, ce qui permet des fonctionnalités back-end tout en maintenant les mêmes garanties de confidentialité.
Inscrivez-vous pour connaître toute l'actualité de Dashlane