Présentation du serveur MCP Dashlane pour un accès aux journaux d’audit optimisé par l’IA

Les administrateurs informatiques et les ingénieurs en sécurité utilisent de plus en plus les agents IA pour accélérer les investigations, trier les alertes et automatiser les tâches opérationnelles. La principale difficulté réside dans la connectivité : intégrer des données d'audit sensibles dans des systèmes d'IA sans créer des intégrations fragiles ni compromettre les périmètres de sécurité.
C'est pourquoi nous lançons un serveur MCP Dashlane pour les journaux d'audit en version bêta pour les clients Dashlane Business.
Le serveur MCP Dashlane expose les journaux d'audit Dashlane via le Model Context Protocol (MCP), permettant aux agents IA d'interroger l'activité des identifiants de manière contrôlée et en lecture seule.
Vous disposez ainsi d'une nouvelle interface vers la télémétrie Dashlane, conçue spécifiquement pour les workflows pilotés par l'IA.
Pourquoi c'est important pour les administrateurs et les ingénieurs en sécurité
Les journaux d'audit Dashlane contiennent déjà des événements à haute valeur informative : actions des administrateurs, utilisation des identifiants et risques associés, activité de partage, application des politiques, et bien plus encore. La difficulté a toujours été d'en extraire des informations suffisamment rapidement.
Grâce au serveur MCP Dashlane, vous pouvez :
- Poser des questions d'investigation en langage naturel plutôt que de construire des requêtes complexes
- Évaluer rapidement les risques et incidents par période, utilisateur ou type d'événement
- Corréler l'activité Dashlane avec d'autres signaux de sécurité
- Automatiser les vérifications récurrentes d'audit et de conformité
Résultat : moins de temps consacré à déplacer des données, et plus de temps à comprendre ce qui se passe réellement.
Cas d'usage
Claude Code explorant les journaux d'audit Dashlane
Pour illustrer concrètement, nous avons connecté Claude Code aux journaux d'audit Dashlane via le serveur MCP.
Claude peut :
- Résumer les activités récentes des administrateurs, les partages et l'utilisation des identifiants
- Détecter des anomalies, comme des pics inhabituels de changements de mots de passe
- Répondre à des questions de suivi de manière itérative
- Produire des synthèses lisibles pour les revues de sécurité ou les audits
Plutôt que d'exporter les journaux pour les traiter ailleurs, l'analyse s'effectue de manière interactive et à la demande.
Voici une démonstration du serveur MCP en action avec Claude Code :
Intégration avec les workflows IA des plateformes SIEM et SOAR
L'analyse conversationnelle n'est qu'un cas d'usage parmi d'autres.
MCP étant conçu pour les systèmes basés sur des agents, le serveur MCP Dashlane peut également alimenter :
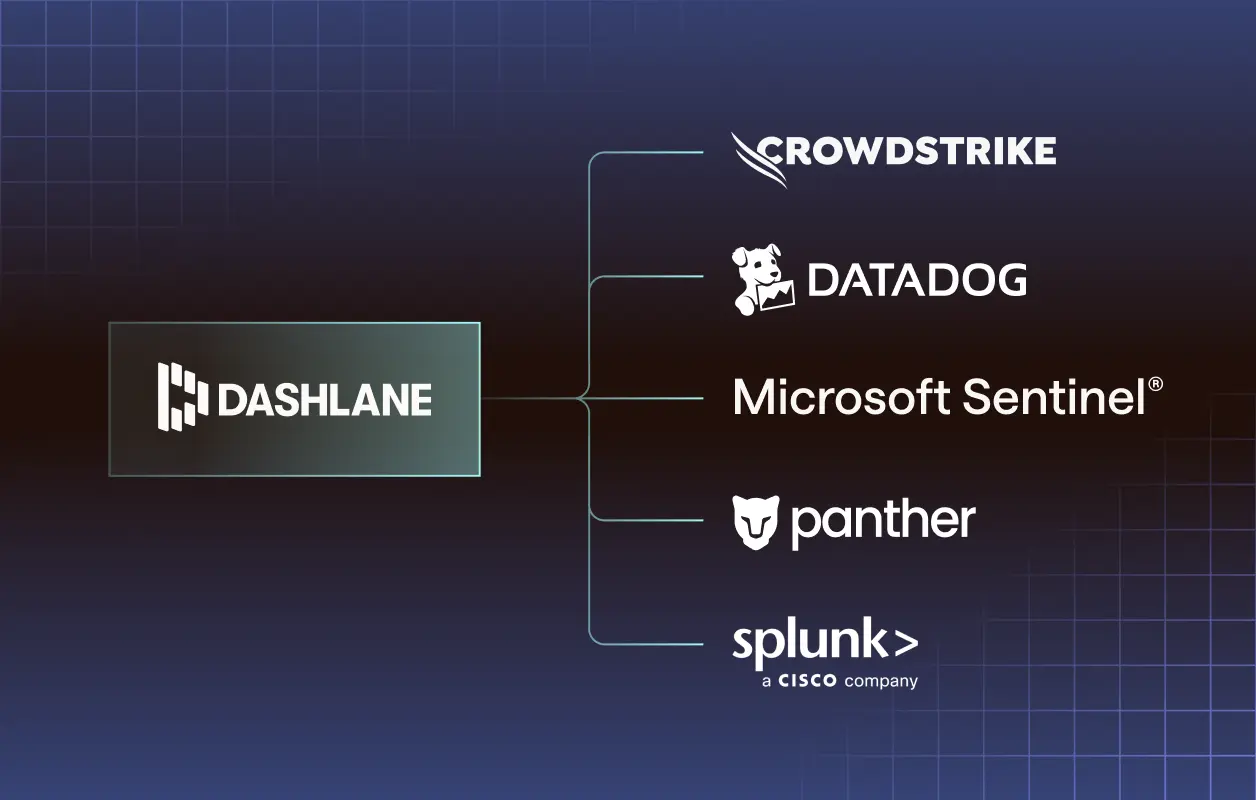
- Les plates-formes SIEM dotées de copilotes IA, comme Splunk AI
- Les plates-formes SOAR avec des agents autonomes, comme CrowdStrike Charlotte AI
- Les outils internes d'analyse de données basés sur l'IA
Cela permet des workflows dans lesquels l'activité des identifiants Dashlane devient un signal de premier plan pour la détection, la corrélation et la réponse automatisée.
Comment le configurer
Vous pouvez mettre en route le serveur MCP en quelques minutes avec le CLI Dashlane (dcli) et un ensemble de clés CLI Business.
1. Installer et configurer le CLI Dashlane
2. Installer le runtime du serveur MCP
3. Enregistrer le serveur MCP auprès de votre agent IA
4. Interroger les journaux d'audit : Une fois l'agent connecté, vous pouvez effectuer des requêtes en langage naturel, par exemple : « Résume les tentatives de connexion échouées pour les utilisateurs au cours des 48 dernières heures. »
5. Intégrer dans vos workflows : Utilisez cette configuration pour alimenter les agents SIEM/SOAR ou vos pipelines d'analyse internes avec les informations issues des audits, en pointant ces agents vers le même serveur MCP. MCP étant indépendant du transport, vous pouvez adapter ce schéma à d'autres outils natifs de l'IA qui prennent en charge le protocole.
Des instructions détaillées sont disponibles dans notre documentation et dépôt GitHub.
Comment ça fonctionne
D'un point de vue architectural, le serveur MCP Dashlane :
- Expose les journaux d'audit sous forme de ressources MCP structurées et en lecture seule
- Applique une authentification et une autorisation strictes par tenant
- Joue le rôle de pont sécurisé entre Dashlane et les agents IA
- Préserve les principes « zero knowledge » et de sécurité de Dashlane
Aucun identifiant n'est exposé, et l'accès est entièrement auditable.
Partagez votre expérience avec nous
Cette version bêta est une première étape vers des opérations de sécurité nativement pilotées par l'IA dans Dashlane.
Nous souhaitons vivement découvrir comment les équipes informatiques et de sécurité utilisent les agents IA avec les journaux d'audit Dashlane — que ce soit pour des investigations, des rapports de conformité, de l'automatisation ou de nouveaux workflows auxquels nous n'avons pas encore pensé.
Si vous êtes client Dashlane Business et souhaitez essayer le serveur MCP, ou si vous avez des retours sur les prochaines évolutions, nous serions ravis de vous lire sur GitHub.
Inscrivez-vous pour connaître toute l'actualité de Dashlane