De grenzen van zero-knowledge verleggen met confidential computing


De beveiliging en privacy van klantgegevens staan altijd centraal bij Dashlane. Ons kernprincipe op het gebied van beveiliging is onze zero-knowledgearchitectuur, die ervoor zorgt dat niemand toegang heeft tot uw gegevens, behalve u zelf. Dit klinkt eenvoudig, maar het is in de praktijk behoorlijk complex om te implementeren in een product als Dashlane.
Onze documentatie over beveiligingsprincipes en -architectuur gaat dieper in op de manier waarop we die technische uitdaging aanpakken.
Belangrijkste punten
- Confidential computing is een beveiligingstechnologie die gegevens verwerkt in geïsoleerde, door hardware beveiligde omgevingen, ook wel secure enclaves genoemd. Hierdoor kan zelfs de serviceprovider geen toegang krijgen tot de verwerkte gegevens.
- Dashlane gebruikt AWS Nitro Enclaves om zijn zero-knowledgearchitectuur uit te breiden naar server-side bewerkingen, waardoor veilige SSO, SCIM-inrichting, SIEM-integratie en waarschuwingen en meldingen over risico's voor toegangsgegevens mogelijk worden.
- Met deze aanpak kan Dashlane integreren met bedrijfssystemen, terwijl end-to-end-versleuteling en gegevensprivacy gewaarborgd blijven.
- Dashlane heeft twee USPTO-patenten aangevraagd voor zijn unieke aanpak van het gebruik van secure enclaves voor het beheer van toegangsgegevens.
Wat is zero-knowledgearchitectuur?
Zero-knowledgearchitectuur is een beveiligingsmodel waarbij de serviceprovider geen enkele mogelijkheid heeft om gebruikersgegevens te raadplegen of te ontsleutelen. Alle versleuteling en ontsleuteling vindt plaats op het apparaat van de gebruiker, en de provider beschikt nooit over de sleutels die nodig zijn om de gegevens te lezen.
Waarom dit belangrijk is
Confidential computing vertegenwoordigt een belangrijke vooruitgang voor enterprise wachtwoordbeheer.
Doordat veilige server-side verwerking mogelijk wordt zonder afbreuk te doen aan zero-knowledge-principes, kunnen organisaties het beheer van toegangsgegevens nu integreren met hun bestaande IT-infrastructuur — SSO-providers, SIEM-platformen en samenwerkingstools — terwijl ze het hoogste niveau van gegevensprivacy en beveiliging handhaven.
Waarom we hebben geïnvesteerd in confidential computing
Naarmate onze klanten en ons bedrijf zich ontwikkelen, moeten we voortdurend innoveren om in te spelen op nieuwe behoeften. Voor ondernemingen was een uitdaging hoe we konden integreren met SSO-providers op een veilige maar gebruiksvriendelijke manier voor onze IT-beheerders. We maakten gebruik van de technologie van cloud-secure enclaves en confidential computing om dat probleem op te lossen en de beste SSO-integratie onder onze concurrenten te bouwen.
Een secure enclave is een geïsoleerde, door hardware beveiligde rekenomgeving waarin code en gegevens zijn afgeschermd van toegang door het hostsysteem, het besturingssysteem of zelfs de cloudprovider. We hebben het de naam Confidential SSO gegeven, als erkenning van de kracht van confidential computing.
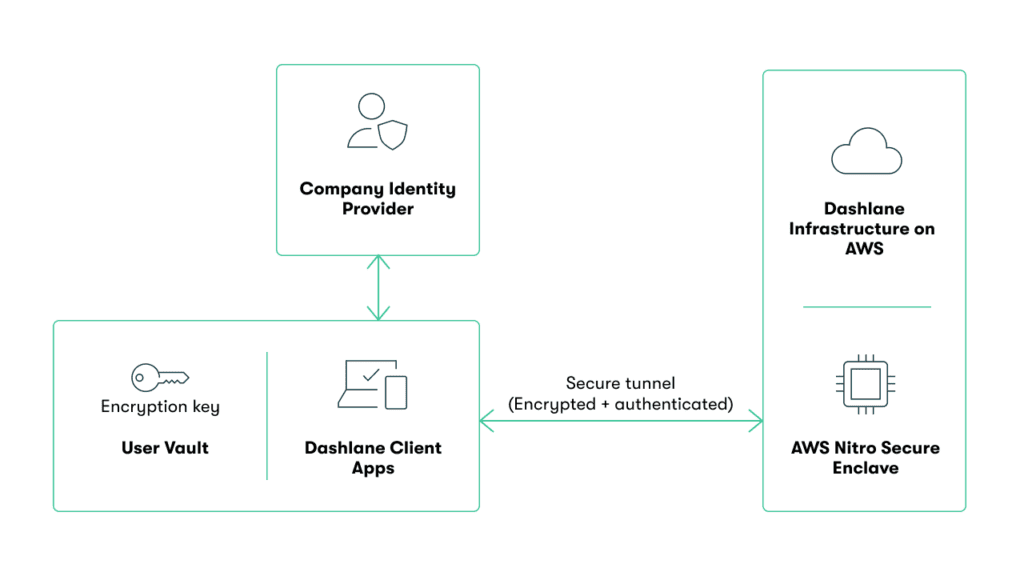
Het grootste deel van onze bedrijfslogica bevindt zich op het apparaat zelf, in de clientapplicaties (Dashlane-browserextensies en mobiele applicaties). Hier versleutelen en ontsleutelen we kluis-gegevens, en hier gebruiken onze clients hun masterwachtwoord als sleutel voor hun kluis. Er worden nooit gegevens in leesbare tekst naar Dashlane-servers verzonden, wat garandeert dat wij er geen toegang toe kunnen krijgen en de gegevens niet kunnen lekken.
Met confidential computing konden we hetzelfde niveau van on-device beveiliging naar de back-end brengen. De secure enclave is een black box voor Dashlane, vergelijkbaar met het apparaat van de klant. Hoewel de cloud-secure enclave wordt gehost in de AWS-infrastructuur van Dashlane, kan geen enkele Dashlane-medewerker of derde partij er toegang toe krijgen. Zo kan Dashlane klantgegevens veilig en privé verwerken.
De reis vervolgen
In 2024 hebben we onze investering in confidential computing verder versterkt. Het biedt ons de juiste toolset om gevoelige klantgegevens te verwerken en te delen, terwijl we onze zero-knowledgearchitectuur handhaven.
In een bedrijfsomgeving is dit essentieel, omdat we Dashlane integreren met alle belangrijke oplossingen in ons zakelijke ecosysteem: identiteitsproviders, SIEM-platformen (Security Information and Event Management), berichtenproviders en meer.
We hebben twee patenten ingediend bij het USPTO voor onze unieke aanpak van het gebruik van secure enclaves. Voor de nieuwsgierigen onder u, hier zijn de referenties (maar eerlijk gezegd is het geen spannende lectuur):
Ik zal het doel van deze innovaties toelichten aan de hand van een aantal concrete voorbeelden.
Confidential SCIM
Net als bij onze SSO-integratie wilden we IT-beheerders een veilige en gebruiksvriendelijke manier bieden om gebruikers en groepen in te richten en uit te schrijven. We hadden al een SCIM-integratie (System for Cross-domain Identity Management), waarbij IT-beheerders een back-endcomponent in hun eigen infrastructuur moesten hosten.
Door de sleutelverwerking te verplaatsen van de versleutelingsservice naar de cloud-secure enclave in AWS Nitro (de geïsoleerde rekenomgeving van Amazon voor vertrouwelijke workloads) konden we de werkdruk voor de beheerder verminderen zonder in te leveren op beveiliging.
SIEM-integratie
Onze grotere klanten aggregeren logboeken doorgaans in SIEM-platformen voor een gecentraliseerd overzicht van hun systemen. Bij het bouwen van onze SIEM-integratie voor onze klanten hebben we twee keuzes gemaakt:
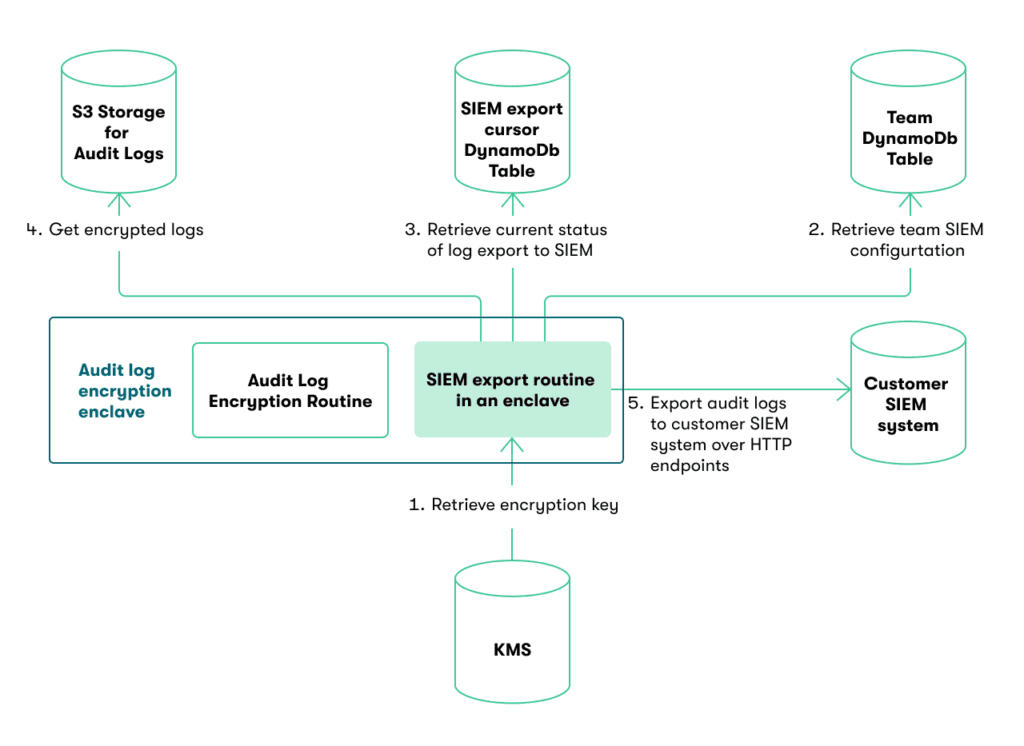
- We hebben gekozen voor een push-aanpak. Dashlane stuurt logboeken actief naar de SIEM-systemen. Het voordeel hiervan is dat beheerders zelf niets hoeven te doen om de logboeken op te halen.
- Omdat we de logs naar een extern systeem doorsturen, willen we onze zero-knowledgearchitectuur en een versleutelde gegevensstroom behouden. Ook hiervoor hebben we de secure enclave ingezet.
Slack inzetten om medewerkers een duwtje in de rug te geven
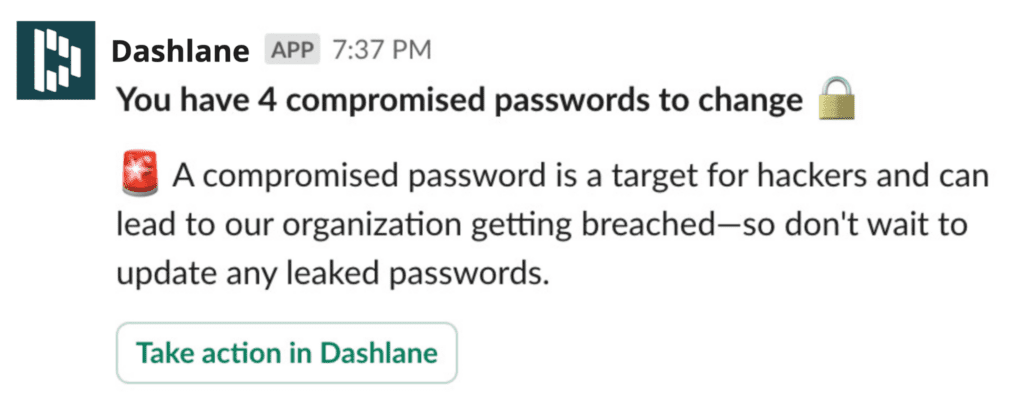
Een Slack-app bouwen is relatief eenvoudig — er zijn er honderden beschikbaar. Maar het wordt een stuk lastiger wanneer u gevoelige en privégegevens wilt opnemen in uw Slack-interacties zonder dat u als serviceprovider daar ooit kennis van neemt. In onze context wilden we medewerkers informeren dat ze gecompromitteerde, zwakke of hergebruikte wachtwoorden op specifieke domeinen hebben. Tijdens de ontwikkeling van onze functie voor waarschuwingen en meldingen over toegangsgegevensrisico's en onze Slack-integratie, gebruikten we Nitro om een beveiligde tunnel te bouwen.
Onze secure enclave is verantwoordelijk voor:
- Het bewaren van informatie over gecompromitteerde, zwakke of hergebruikte wachtwoorden
- Het beheren van de sleutels, waarmee we Slack-berichten naar medewerkers kunnen sturen
- Het aanroepen van de Slack API
Hierdoor kunnen we medewerkers informeren dat ze een gecompromitteerd, zwak of hergebruikt wachtwoord op een specifiek domein hebben, zonder dat deze informatie in onze back-endinfrastructuur terecht komt. Bovendien kan iemand die toegang krijgt tot onze back-endinfrastructuur geen Slack-berichten namens ons naar medewerkers sturen, omdat secure enclaves niet toegankelijk zijn.
Passkeys nog veiliger maken
Dashlane was de eerste toegangsgegevensbeheerder die passkeys op alle platformen ondersteunde. Passkeys maken gebruik van publieke-sleutelcryptografie, waarbij de privésleutel versleuteld wordt bewaard in de Dashlane-kluis, terwijl de publieke sleutel wordt opgeslagen bij de service die aan de toegangsgegevens is gekoppeld. We hebben onderzocht hoe we passkeys op een nog veiligere manier kunnen bewaren en, in het bijzonder, hoe we risico's kunnen beperken in het geval dat een apparaat gecompromitteerd raakt.
We hebben ook geëxperimenteerd met het bewaren van de privésleutel in de secure enclave in plaats van in de Dashlane-kluis.
Wat staat er te gebeuren?
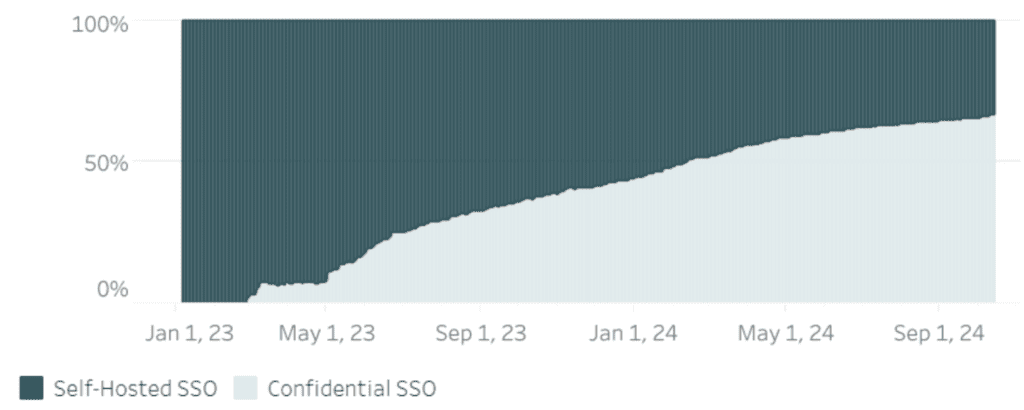
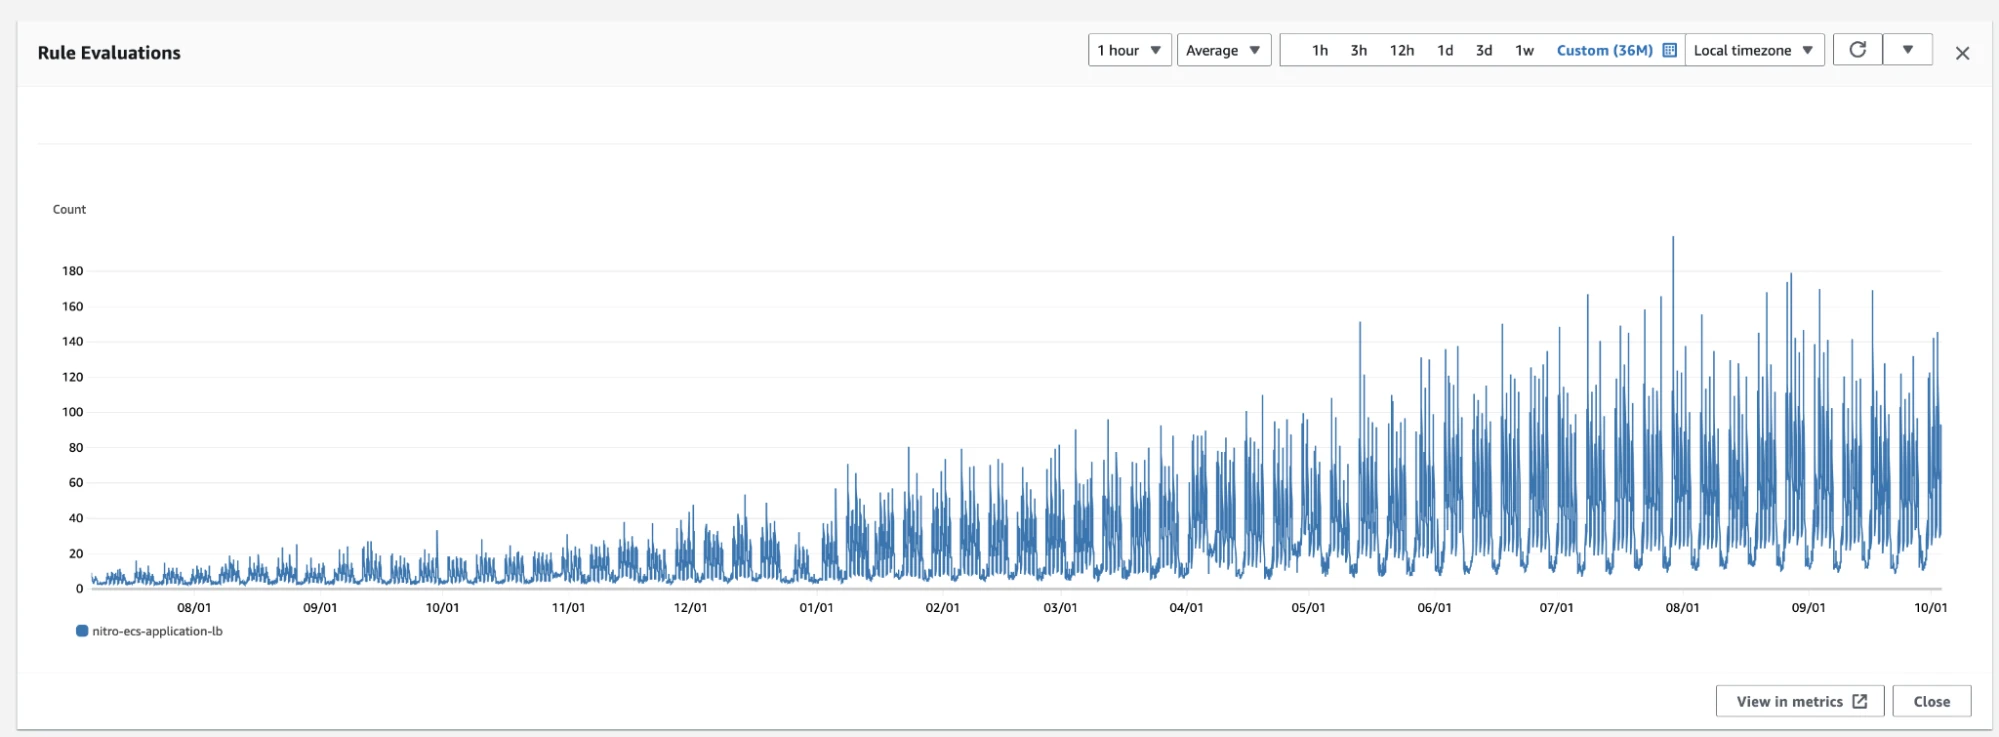
Sinds we cloud secure enclaves in ons product zijn gaan inzetten, is ons gebruik ervan ongeveer verzvevenvoudigd — en we verwachten dat deze trend zich voortzet.
We hebben nog veel meer ideeën voor de toekomst, zoals het verwerken van gegevensinzichten in de enclave met betrekking tot privé- en gevoelige bedrijfsgegevens.
Dit lijkt op wat Apple doet rondom gegevensprivacy. Het is nog een vrij jonge technologie, en we beginnen nu pas het potentieel ervan te zien om gegevensprivacy en concepten zoals zero-knowledge opnieuw te definiëren.
Veelgestelde vragen
Wat is confidential computing?
Confidential computing is een cloudbeveiligingstechnologie die gegevens beschermt tijdens de verwerking ervan, door berekeningen te isoleren binnen op hardware gebaseerde secure enclaves. Dit garandeert dat zelfs de cloudprovider of service-operator geen toegang heeft tot de gegevens tijdens de verwerking.
Hoe gebruikt Dashlane AWS Nitro Enclaves?
Dashlane gebruikt AWS Nitro Enclaves om geïsoleerde rekenomgevingen te creëren waarin gevoelige bewerkingen — zoals SSO-authenticatie, SCIM-inrichting en Slack-meldingen — veilig kunnen worden verwerkt. De enclave fungeert als een "black box" waar noch Dashlane-medewerkers noch derden toegang toe hebben.
Wat is het verschil tussen zero-knowledge en confidential computing?
Zero-knowledgearchitectuur zorgt ervoor dat de serviceprovider nooit toegang heeft tot ontsleutelingssleutels of onversleutelde gegevens, omdat alle versleuteling plaatsvindt op het apparaat van de gebruiker. Confidential computing breidt dit principe uit naar server-side bewerkingen door gegevens te verwerken binnen secure enclaves, waardoor back-endfunctionaliteit mogelijk blijft met behoud van dezelfde privacygaranties.
Meld u aan voor nieuws en updates over Dashlane