Zero-Knowledge-Grenzen mit Confidential Computing erweitern


Datensicherheit und Datenschutz für unsere Kunden stehen bei Dashlane seit jeher im Mittelpunkt. Unser grundlegendes Sicherheitsprinzip ist unsere Zero-Knowledge-Architektur, die sicherstellt, dass niemand außer Ihnen auf Ihre Daten zugreifen kann. Das klingt einfach, ist aber in einem Produkt wie Dashlane technisch anspruchsvoll umzusetzen.
Unsere Dokumentation zu Sicherheitsprinzipien und -architektur erläutert im Detail, wie wir diese technische Herausforderung meistern.
Die wichtigsten Erkenntnisse
- Confidential Computing ist eine Sicherheitstechnologie, die Daten in isolierten, hardwaregeschützten Umgebungen – sogenannten Secure Enclaves – verarbeitet und so sicherstellt, dass selbst der Dienstanbieter keinen Zugriff auf die verarbeiteten Daten hat.
- Dashlane nutzt AWS Nitro Enclaves, um seine Zero-Knowledge-Architektur auf serverseitige Vorgänge auszuweiten und so sicheres SSO, SCIM-Bereitstellung, SIEM-Integration sowie Risikowarnungen und Benachrichtigungen für Anmeldedaten zu ermöglichen.
- Dieser Ansatz ermöglicht es Dashlane, sich in Unternehmenssysteme zu integrieren und dabei durchgängige Verschlüsselung sowie Datenschutz aufrechtzuerhalten.
- Dashlane hat beim USPTO zwei Patente auf seinen einzigartigen Ansatz zur Nutzung von Secure Enclaves für die Verwaltung von Anmeldeinformationen angemeldet.
Was ist Zero-Knowledge-Architektur?
Zero-Knowledge-Architektur ist ein Sicherheitsmodell, bei dem der Dienstanbieter keinerlei Möglichkeit hat, auf Benutzerdaten zuzugreifen oder diese zu entschlüsseln. Die gesamte Ver- und Entschlüsselung erfolgt auf dem Gerät des Benutzers, und der Anbieter besitzt zu keinem Zeitpunkt die Schlüssel, die zum Lesen der Daten erforderlich wären.
Warum das wichtig ist
Confidential Computing stellt einen bedeutenden Fortschritt für die unternehmensweite Passwortverwaltung dar.
Durch die Ermöglichung sicherer serverseitiger Verarbeitung ohne Kompromisse bei den Zero-Knowledge-Prinzipien können Unternehmen die Verwaltung von Anmeldeinformationen nun in ihre bestehende IT-Infrastruktur integrieren – SSO-Anbieter, SIEM-Plattformen und Collaboration-Tools – und dabei höchste Datenschutz- und Sicherheitsstandards wahren.
Warum wir in Confidential Computing investiert haben
Da sich unsere Kunden und unser Unternehmen stetig weiterentwickeln, müssen wir kontinuierlich innovieren, um neuen Anforderungen gerecht zu werden. Für Unternehmen stellte sich uns die Frage, wie wir eine sichere und gleichzeitig komfortable Integration mit SSO-Anbietern für unsere IT-Administratoren ermöglichen können. Wir haben uns die Technologie cloud-basierter Secure Enclaves und Confidential Computing zunutze gemacht, um dieses Problem zu lösen und die beste SSO-Integration im Wettbewerbsvergleich zu entwickeln.
Eine Secure Enclave ist eine isolierte, hardwaregeschützte Rechenumgebung, in der Code und Daten vor dem Zugriff durch das Hostsystem, das Betriebssystem oder sogar den Cloud-Anbieter geschützt sind. In Anlehnung an die Stärke des Confidential Computing haben wir unsere Lösung Confidential SSO genannt.
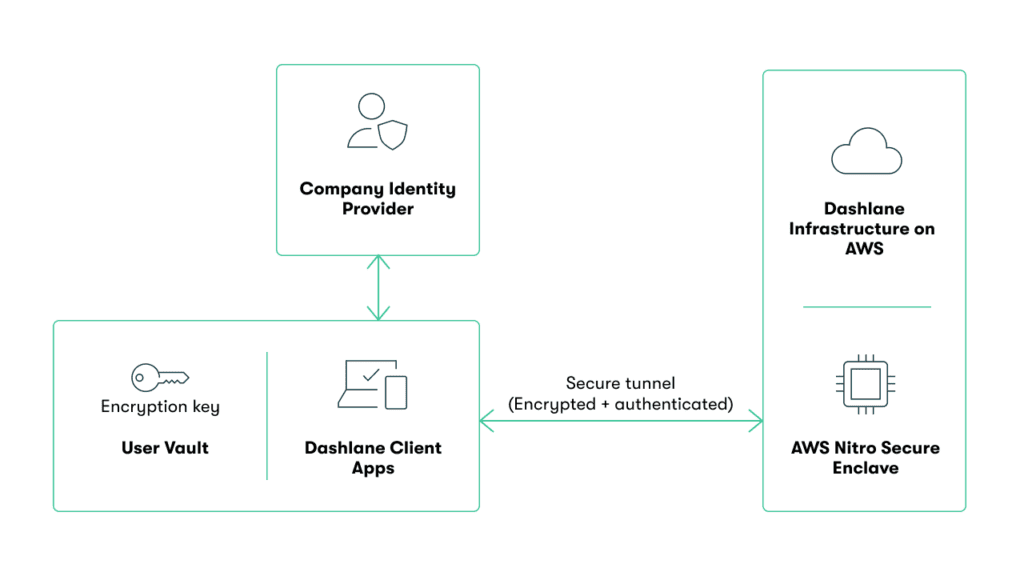
Der Großteil unserer Geschäftslogik liegt auf dem Gerät – in den Client-Anwendungen (Dashlane Browser-Erweiterungen und mobilen Anwendungen). Dort werden Tresordaten ver- und entschlüsselt, und dort verwenden unsere Clients ihr Master-Passwort als Schlüssel zu ihrem Tresor. Es werden niemals unverschlüsselte Daten an Dashlane-Server übertragen, wodurch sichergestellt ist, dass wir keinen Zugriff auf die Daten haben und diese nicht weitergeben können.
Mit Confidential Computing konnten wir das gleiche Sicherheitsniveau wie auf dem Gerät auch im Backend realisieren. Die Secure Enclave ist für Dashlane eine Black Box – ähnlich wie das Gerät des Kunden. Obwohl die cloud-basierte Secure Enclave in der AWS-Infrastruktur von Dashlane gehostet wird, kann kein Dashlane-Mitarbeiter oder Dritter darauf zugreifen. So kann Dashlane Kundendaten sicher und vertraulich verarbeiten.
Den Weg fortsetzen
Im Jahr 2024 haben wir unsere Investitionen in Confidential Computing weiter intensiviert. Diese Technologie bietet uns das richtige Werkzeug, um sensible Kundendaten zu verarbeiten und zu teilen und dabei unsere Zero-Knowledge-Architektur beizubehalten.
In einer Unternehmensumgebung ist dies von entscheidender Bedeutung, da wir Dashlane mit allen wichtigen Lösungen in unserem Geschäftsökosystem integrieren: Identitätsanbieter, SIEM-Plattformen (Security Information and Event Management), Messaging-Anbieter und mehr.
Wir haben beim USPTO zwei Patente auf unseren einzigartigen Ansatz zur Nutzung von Secure Enclaves angemeldet. Falls Sie neugierig sind, hier sind die Referenzen (aber ehrlich gesagt ist die Lektüre ziemlich trocken):
Ich werde den Zweck dieser Innovationen anhand einiger konkreter Beispiele veranschaulichen.
Confidential SCIM
Ähnlich wie bei unserer SSO-Integration wollten wir IT-Administratoren eine sichere und benutzerfreundliche Möglichkeit bieten, Benutzer und Gruppen bereitzustellen und deren Bereitstellung aufzuheben. Wir hatten bereits eine SCIM-Integration (System for Cross-domain Identity Management), bei der IT-Administratoren eine Back-End-Komponente in ihrer eigenen Infrastruktur hosten mussten.
Indem wir die zentrale Verarbeitung vom Verschlüsselungsservice in die sichere Cloud-Enklave von AWS Nitro (Amazons isolierte Computing-Umgebung für vertrauliche Workloads) verlagert haben, konnten wir den Arbeitsaufwand für Administratoren reduzieren und gleichzeitig die Sicherheit aufrechterhalten.
SIEM-Integration
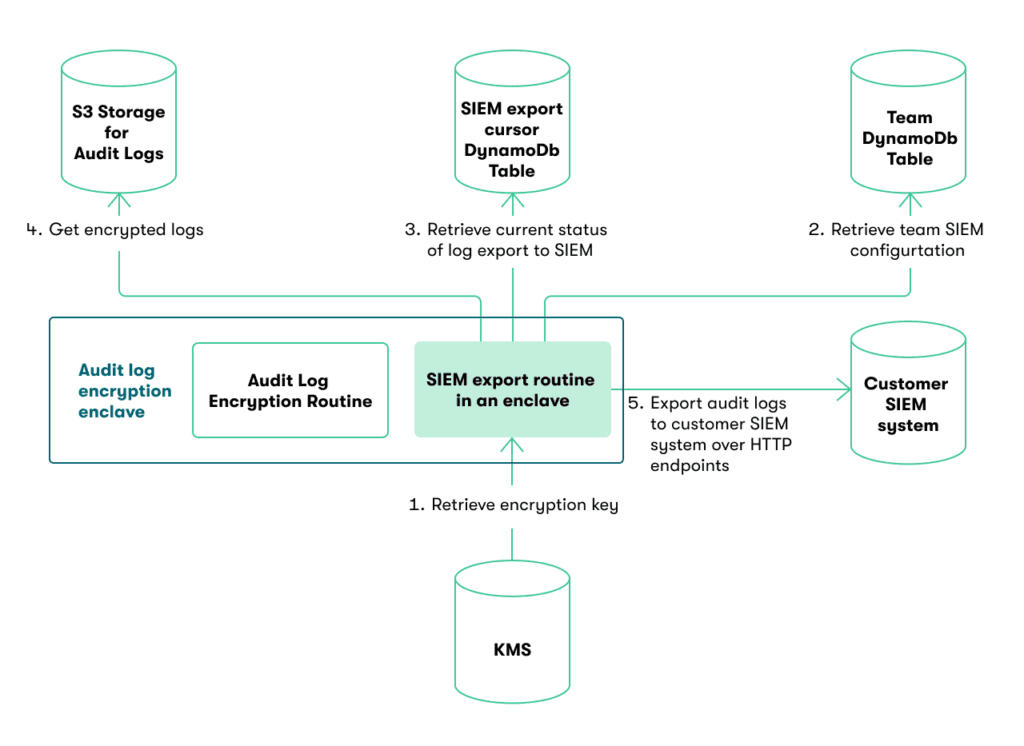
Unsere größeren Kunden aggregieren Protokolle in der Regel in SIEM-Plattformen, um eine zentrale Übersicht über ihre Systeme zu erhalten. Beim Aufbau unserer SIEM-Integration für unsere Kunden haben wir zwei grundlegende Entscheidungen getroffen:
- Wir haben uns für einen Push-Ansatz entschieden. Dashlane überträgt die Protokolle aktiv an die SIEM-Systeme. Der Vorteil: Administratoren müssen auf ihrer Seite nichts unternehmen, um die Protokolle abzurufen.
- Da wir die Protokolle an ein externes System übertragen, möchten wir unsere Zero-Knowledge-Architektur und einen verschlüsselten Datenfluss aufrechterhalten. Auch hierfür haben wir die sichere Enklave genutzt.
Slack nutzen, um Mitarbeiter zu erinnern
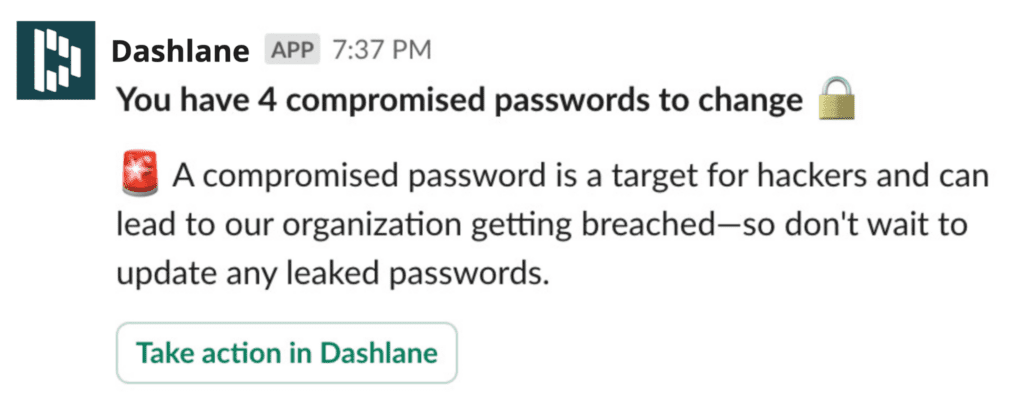
Eine Slack-Anwendung zu entwickeln ist vergleichsweise einfach – es gibt Hunderte davon. Weitaus schwieriger wird es, wenn sensible und private Daten in Slack-Interaktionen eingebunden werden sollen, ohne dass der Dienstanbieter davon Kenntnis erhält. In unserem Fall wollten wir Mitarbeiter darüber informieren, dass sie gefährdete, schwache oder wiederverwendete Passwörter für bestimmte Domains verwenden. Beim Aufbau unserer Funktion für Risikowarnungen für Anmeldedaten und Benachrichtigungen sowie unserer Slack-Integration haben wir Nitro genutzt, um einen sicheren Tunnel zu erstellen.
Unsere sichere Enklave ist verantwortlich für:
- Das Speichern von Informationen über gefährdete, schwache oder wiederverwendete Passwörter
- Die Verwaltung der Schlüssel, die es uns ermöglichen, Slack-Nachrichten an Mitarbeiter zu senden
- Das Ausführen von Aufrufen an die Slack-API
So können wir Mitarbeiter darüber informieren, dass sie ein gefährdetes, schwaches oder wiederverwendetes Passwort für eine bestimmte Domain verwenden – ohne dass diese Information in unserer Back-End-Infrastruktur gespeichert wird. Darüber hinaus kann jemand, der Zugang zu unserer Back-End-Infrastruktur erlangt, keine Slack-Nachrichten in unserem Namen an Mitarbeiter senden, da sichere Enklaven nicht zugänglich sind.
Passkeys noch sicherer machen
Dashlane war der erste Anmeldeinformationen-Manager, der Passkeys auf allen Plattformen unterstützt. Passkeys nutzen Public-Key-Kryptografie, bei der der private Schlüssel sicher verschlüsselt im Dashlane-Tresor gespeichert wird, während der öffentliche Schlüssel beim Dienst hinterlegt ist, der mit der Anmeldeinformation verknüpft ist. Wir haben darüber nachgedacht, wie Passkeys noch sicherer gespeichert werden können – insbesondere im Hinblick auf die Risikominimierung, falls ein Gerät gefährdet wird.
Wir haben auch damit experimentiert, den privaten Schlüssel in der sicheren Enklave zu speichern anstatt im Dashlane-Tresor.
Was kommt als Nächstes?
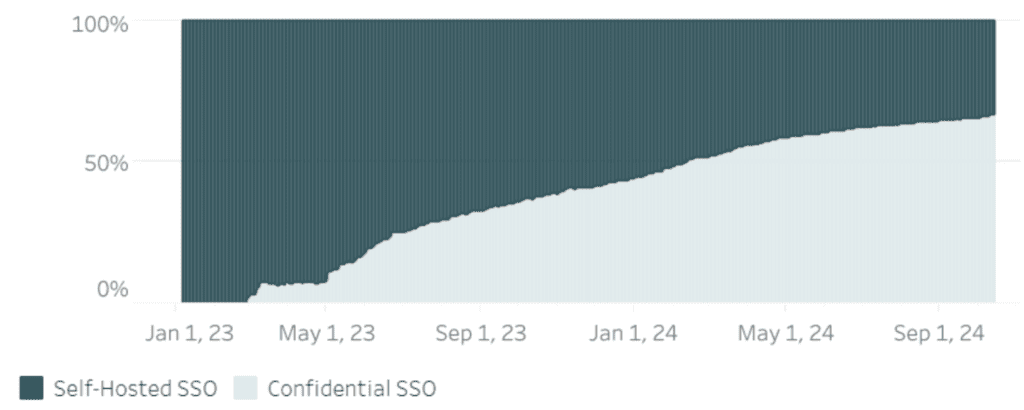
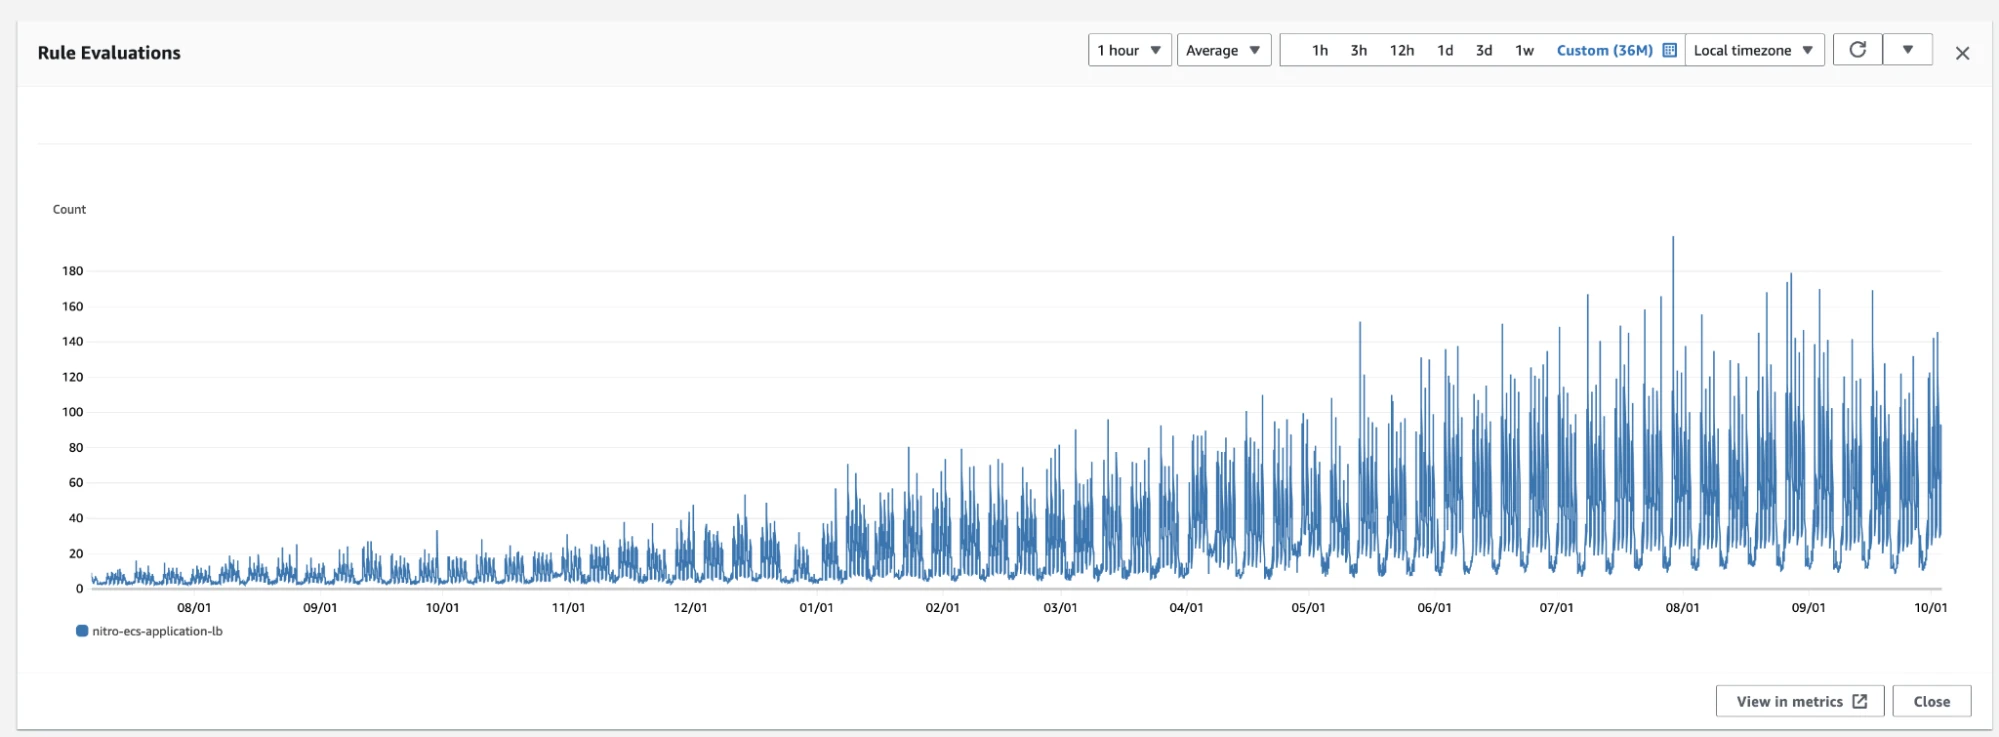
Seit wir begonnen haben, sichere Cloud-Enklaven in unser Produkt zu integrieren, hat sich unsere Nutzung etwa versiebenfacht – und wir erwarten, dass sich dieser Trend fortsetzt.
Für die Zukunft haben wir viele weitere Ideen – beispielsweise, wie wir Dateneinblicke zu privaten und sensiblen Unternehmensdaten innerhalb der Enklave verarbeiten könnten.
Dieses Konzept ähnelt dem, was Apple im Bereich Datenschutz verfolgt. Es handelt sich noch um eine vergleichsweise junge Technologie, und wir erkennen gerade erst ihr Potenzial, den Datenschutz und Konzepte wie Zero-Knowledge grundlegend neu zu gestalten.
Häufig gestellte Fragen
Was ist Confidential Computing?
Confidential Computing ist eine Cloud-Sicherheitstechnologie, die Daten während ihrer Verarbeitung schützt, indem Berechnungen in hardwarebasierten sicheren Enklaven isoliert werden. Dadurch wird sichergestellt, dass weder der Cloud-Anbieter noch der Dienstbetreiber während der Verarbeitung auf die Daten zugreifen kann.
Wie nutzt Dashlane AWS Nitro Enclaves?
Dashlane nutzt AWS Nitro Enclaves, um isolierte Computing-Umgebungen zu schaffen, in denen sensible Vorgänge – wie SSO-Authentifizierung, SCIM-Bereitstellung und Slack-Benachrichtigungen – sicher verarbeitet werden können. Die Enklave fungiert als „Black Box", auf die weder Dashlane-Mitarbeiter noch Dritte Zugriff haben.
Was ist der Unterschied zwischen Zero-Knowledge und Confidential Computing?
Die Zero-Knowledge-Architektur stellt sicher, dass der Dienstanbieter niemals Zugriff auf Entschlüsselungsschlüssel oder unverschlüsselte Daten hat, da die gesamte Verschlüsselung auf dem Gerät des Benutzers erfolgt. Confidential Computing erweitert dieses Prinzip auf serverseitige Vorgänge, indem Daten in sicheren Enklaven verarbeitet werden – so bleibt die Back-End-Funktionalität erhalten, ohne die Datenschutzgarantien zu beeinträchtigen.
Melden Sie sich an, um Neuigkeiten und Updates zu Dashlane zu erhalten