Ampliando los límites del conocimiento cero con la computación confidencial


La seguridad y la privacidad de los datos de los clientes siempre han sido el núcleo de Dashlane. Nuestro principio de seguridad fundamental es nuestra arquitectura de conocimiento cero, que garantiza que nadie puede acceder a sus datos excepto usted. Parece sencillo, pero en realidad es bastante complejo de implementar en un producto como Dashlane.
Nuestra documentación sobre principios de seguridad y arquitectura explica en detalle cómo abordamos ese desafío técnico.
Puntos clave
- La computación confidencial es una tecnología de seguridad que procesa datos dentro de entornos aislados y protegidos por hardware, denominados enclaves seguros, que garantizan que ni siquiera el proveedor del servicio pueda acceder a los datos que se están procesando.
- Dashlane utiliza AWS Nitro Enclaves para extender su arquitectura de conocimiento cero a las operaciones del lado del servidor, lo que permite un SSO seguro, aprovisionamiento de SCIM, integración con SIEM y Alertas y notificaciones de riesgo de credenciales de acceso.
- Este enfoque permite a Dashlane integrarse con los sistemas empresariales manteniendo al mismo tiempo el cifrado de extremo a extremo y la privacidad de los datos.
- Dashlane ha presentado dos patentes ante la USPTO por su enfoque único para aprovechar los enclaves seguros en la gestión de credenciales de acceso.
¿Qué es la arquitectura de conocimiento cero?
La arquitectura de conocimiento cero es un modelo de seguridad en el que el proveedor del servicio no tiene capacidad de acceder ni descifrar los datos del usuario. Toda la encriptación y el descifrado se realizan en el dispositivo del usuario, y el proveedor nunca posee las claves necesarias para leer los datos.
Por qué esto es importante
La computación confidencial representa un avance significativo para la administración de contraseñas empresariales.
Al permitir el procesamiento seguro en el servidor sin comprometer los principios de conocimiento cero, las organizaciones pueden ahora integrar la gestión de credenciales de acceso con su infraestructura de TI existente —proveedores de SSO, plataformas SIEM y herramientas de colaboración— manteniendo el más alto nivel de privacidad y seguridad de los datos.
Por qué invertimos en computación confidencial
A medida que nuestros clientes y nuestro negocio evolucionan, debemos innovar constantemente para responder a nuevas necesidades. En el caso de las empresas, uno de los desafíos que enfrentamos fue cómo podíamos integrarnos con los proveedores de SSO de forma segura y cómoda para nuestros administradores de TI. Recurrimos a la tecnología de los enclaves seguros en la nube y la computación confidencial para resolver ese problema y construir la mejor integración de SSO entre nuestros competidores.
Un enclave seguro es un entorno de computación aislado y protegido por hardware donde el código y los datos están blindados frente al acceso por parte del sistema anfitrión, el sistema operativo o incluso el proveedor de la nube. Le dimos el nombre de SSO confidencial en reconocimiento al poder de la computación confidencial.
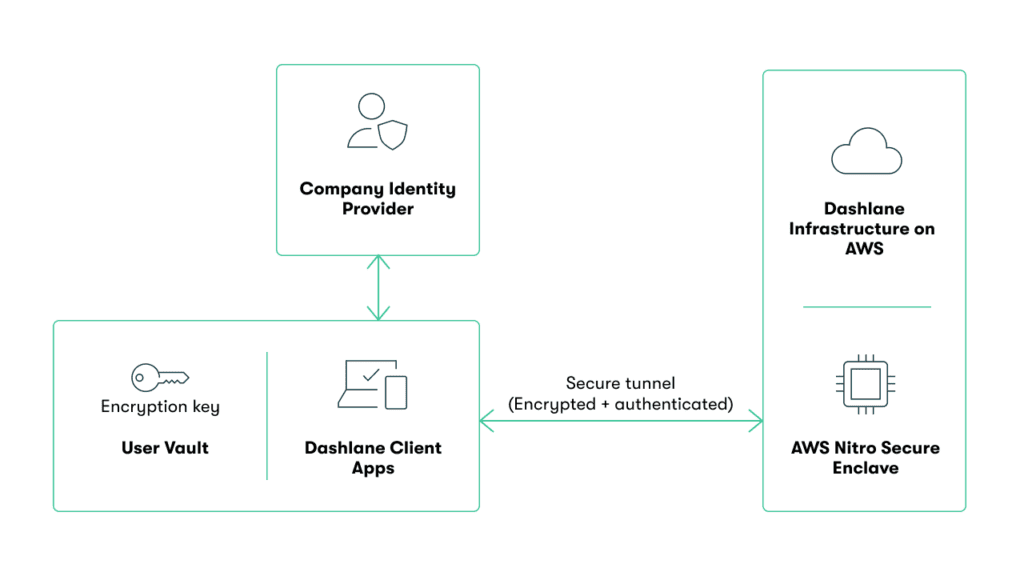
La mayor parte de nuestra lógica de negocio se ejecuta en el dispositivo, dentro de las aplicaciones cliente (extensiones de navegador de Dashlane y aplicaciones móviles). Es ahí donde encriptamos y desciframos los datos de la caja fuerte, y donde los clientes utilizan su contraseña maestra como clave para acceder a ella. Ningún dato se transmite nunca en texto claro a los servidores de Dashlane, lo que garantiza que no podemos acceder a ellos ni filtrarlos.
Con la computación confidencial, pudimos llevar el mismo nivel de seguridad del dispositivo al backend. El enclave seguro es una caja negra para Dashlane, similar al dispositivo del cliente. Aunque el enclave seguro en la nube está alojado en la infraestructura AWS de Dashlane, ningún empleado de Dashlane ni ningún tercero puede acceder a él. De este modo, Dashlane puede procesar los datos de los clientes de forma segura y privada.
Continuando el camino
En 2024, hemos reforzado nuestra inversión en computación confidencial. Esta nos proporciona las herramientas adecuadas para procesar y compartir datos sensibles de los clientes manteniendo nuestra arquitectura de conocimiento cero.
En un entorno empresarial, esto es fundamental a medida que integramos Dashlane con las principales soluciones de nuestro ecosistema de negocio: proveedores de identidad, plataformas SIEM (Security Information and Event Management), proveedores de mensajería y más.
Presentamos dos patentes ante la USPTO por nuestro enfoque único para aprovechar los enclaves seguros. Por si tiene curiosidad, aquí están las referencias (aunque, siendo honestos, son una lectura bastante árida):
Ilustraré el propósito de estas innovaciones con algunos ejemplos concretos.
SCIM confidencial
De manera similar a nuestra integración de SSO, queríamos ofrecer una forma segura y fácil de usar para que los administradores de TI puedan aprovisionar y desaprovisionar usuarios y grupos. Ya contábamos con una integración de SCIM (Sistema de gestión de identidades entre dominios), que requería que los administradores de TI alojaran un componente de back-end en su propia infraestructura.
Al trasladar el procesamiento de claves del servicio de encriptación al enclave seguro en la nube de AWS Nitro (el entorno informático aislado de Amazon para cargas de trabajo confidenciales), logramos reducir la carga de trabajo del administrador sin comprometer la seguridad.
Integración con SIEM
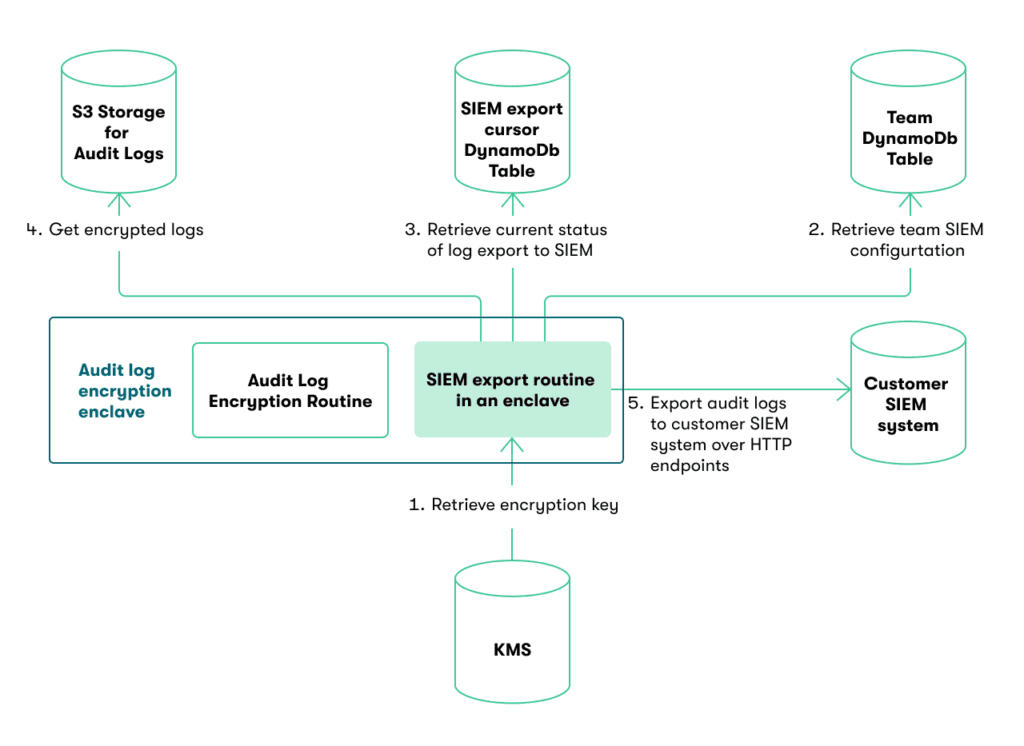
Nuestros clientes más grandes suelen agregar registros en plataformas SIEM para tener una vista centralizada de sus sistemas. Tomamos dos decisiones al desarrollar nuestra integración con SIEM para nuestros clientes:
- Optamos por un enfoque de tipo push. Dashlane envía los registros a los sistemas SIEM. La ventaja es que los administradores no tienen que hacer nada de su parte para "extraer" los registros.
- Como enviamos los registros a un sistema externo, queremos mantener nuestra arquitectura de conocimiento cero y un flujo de datos encriptado. Una vez más, aprovechamos el enclave seguro para este fin.
Uso de Slack para enviar advertencias a los empleados
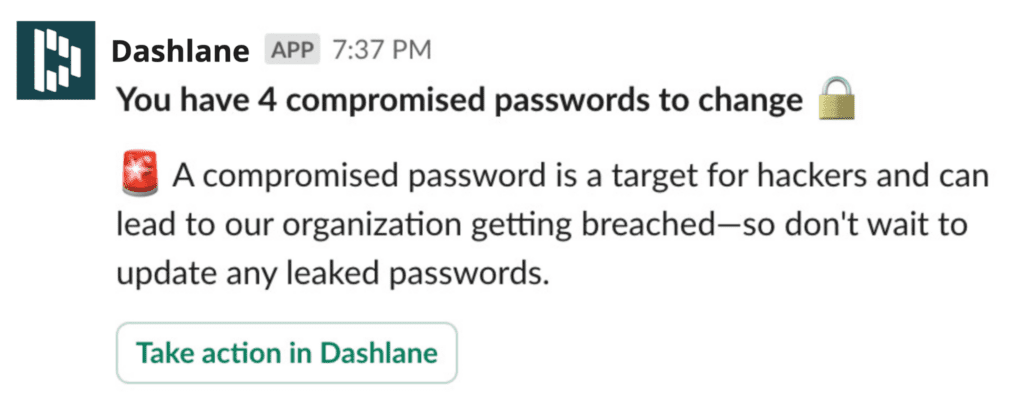
Crear una aplicación de Slack es relativamente sencillo; hay cientos disponibles. El verdadero desafío surge cuando se quiere incluir datos sensibles y privados en las interacciones de Slack sin que el proveedor del servicio tenga acceso a ellos. En nuestro caso, queríamos notificar a los empleados que tienen contraseñas comprometidas, débiles o reutilizadas en dominios específicos. Al desarrollar nuestra función de Alertas de riesgo de credenciales y notificaciones, junto con nuestra integración con Slack, utilizamos Nitro para crear un túnel seguro.
Nuestro enclave seguro se encarga de:
- Guardar información sobre contraseñas comprometidas, débiles o reutilizadas
- Gestionar las claves para permitirnos enviar mensajes de Slack a los empleados
- Realizar llamadas a la API de Slack
Esto nos permite notificar a los empleados que tienen una contraseña comprometida, débil o reutilizada en un dominio específico, sin que dicha información resida en nuestra infraestructura de back-end. Además, si alguien accediera a nuestra infraestructura de back-end, no podría enviar mensajes de Slack a los empleados en nuestro nombre, ya que los enclaves seguros no son accesibles.
Hacer las claves de acceso aún más seguras
Dashlane fue el primer administrador de credenciales de acceso en admitir claves de acceso en todas las plataformas. Las claves de acceso utilizan criptografía de clave pública, en la que la clave privada se encripta de forma segura en la caja fuerte de Dashlane, mientras que la clave pública se guarda junto al servicio asociado con la credencial de acceso. Hemos estado evaluando cómo guardar las claves de acceso de una manera aún más segura y, en particular, cómo mitigar los riesgos en caso de que el dispositivo se vea comprometido.
También hemos estado experimentando con guardar la clave privada en el enclave seguro en lugar de en la caja fuerte de Dashlane.
¿Qué sigue?
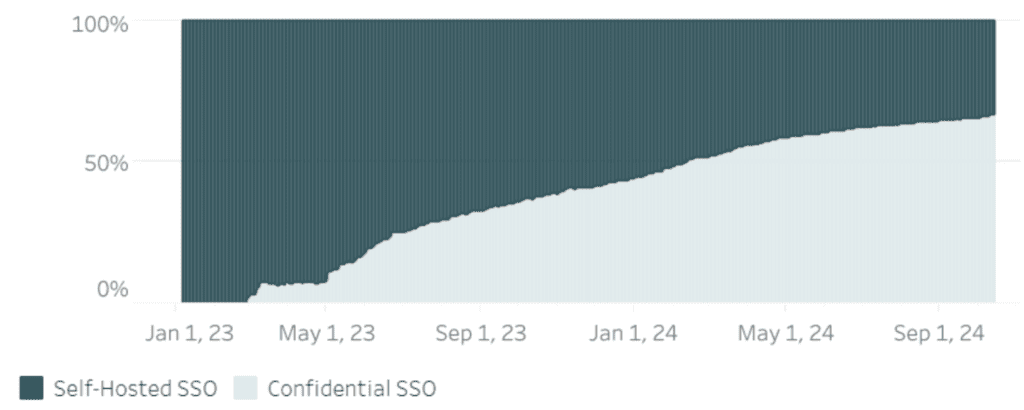
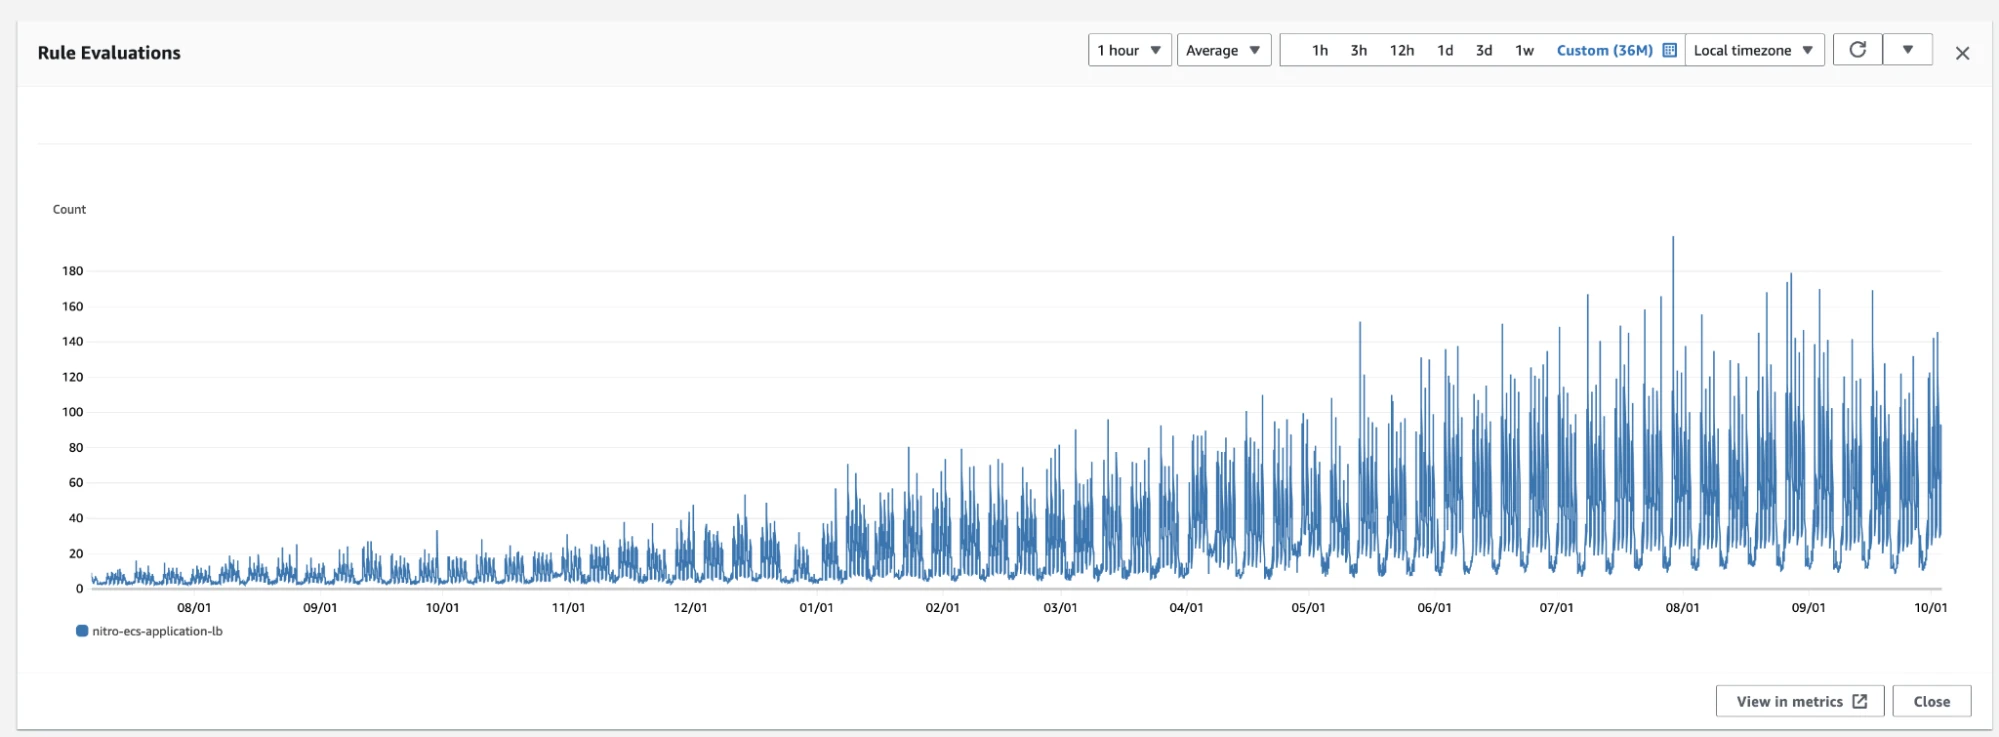
Desde que comenzamos a aprovechar los enclaves seguros en la nube en nuestro producto, hemos multiplicado su uso aproximadamente siete veces, y esperamos que esa tendencia continúe.
Tenemos muchas más ideas para el futuro, como la posibilidad de procesar información analítica en el enclave en relación con datos privados y sensibles de la compañía.
Este concepto es similar a lo que Apple está haciendo en torno a la privacidad de datos. Aún es una tecnología bastante incipiente, y apenas estamos comenzando a ver su potencial para reinventar la privacidad de datos y conceptos como el de conocimiento cero.
Preguntas frecuentes
¿Qué es la computación confidencial?
La computación confidencial es una tecnología de seguridad en la nube que protege los datos mientras se procesan, aislando los cálculos dentro de enclaves seguros basados en hardware. Esto garantiza que ni el proveedor de nube ni el operador del servicio puedan acceder a los datos durante el procesamiento.
¿Cómo utiliza Dashlane los AWS Nitro Enclaves?
Dashlane utiliza AWS Nitro Enclaves para crear entornos informáticos aislados donde las operaciones sensibles, como la autenticación mediante SSO, el aprovisionamiento de SCIM y las notificaciones de Slack, pueden procesarse de forma segura. El enclave actúa como una "caja negra" a la que ni los empleados de Dashlane ni terceros pueden acceder.
¿Cuál es la diferencia entre el conocimiento cero y la computación confidencial?
La arquitectura de conocimiento cero garantiza que el proveedor de servicios nunca tenga acceso a las claves de descifrado ni a los datos sin encriptar, ya que toda la encriptación ocurre en el dispositivo del usuario. La computación confidencial extiende este principio a las operaciones del lado del servidor procesando los datos dentro de enclaves seguros, lo que permite la funcionalidad de back-end mientras se mantienen las mismas garantías de privacidad.
Regístrese para recibir noticias y actualizaciones acerca de Dashlane