L’IA, ce nouveau collègue en qui les salariés ont confiance. Et c’est bien là le problème.

De plus en plus, l’IA travaille aux côtés des salariés, comme le ferait un collègue. Les assistants IA rédigent des e-mails, les copilotes sont intégrés aux applications que les salariés ouvrent chaque jour, et les agents se connectent aux systèmes en leur nom.
En chemin, les salariés se sont aussi mis à faire confiance à l’IA comme à un collègue. Lorsque Dashlane a interrogé 3 000 salariés et 800 responsables informatiques et sécurité aux États-Unis, au Royaume-Uni et en France, 48 % des salariés ont déclaré qu’ils prêteraient leurs identifiants de connexion à un outil d’IA utilisé depuis une semaine, contre 42 % pour un nouveau collègue.
Cet écart de 6 points en dit long sur la façon dont les salariés perçoivent l’IA, et sur les raisons pour lesquelles les équipes informatiques et sécurité découvrent les risques liés à l’IA après coup.
Voici un aperçu de quelques conclusions clés de notre nouveau rapport, Confiance mal placée : le nouvel angle mort de la sécurité de l’IA en entreprise (en anglais), notamment l’écart entre ce que les responsables de la sécurité pensent que leurs salariés font avec l’IA et ce qu’ils font réellement.
Pourquoi les salariés font confiance à l’IA comme à un collègue
Travailler avec l’IA ressemble à une conversation : les salariés adoptent donc spontanément les codes sociaux qu’ils auraient avec un collègue. Par exemple, près de la moitié d’entre eux (46 %) disent régulièrement « s’il vous plaît » et « merci » à l’IA.
Mais la politesse va souvent de pair avec la confiance, et la confiance change ce que l’on partage. Plus de la moitié des salariés ont déjà fait avec l’IA quelque chose qu’ils ne feraient pas avec un collègue, sur un site web ou dans un autre outil professionnel :
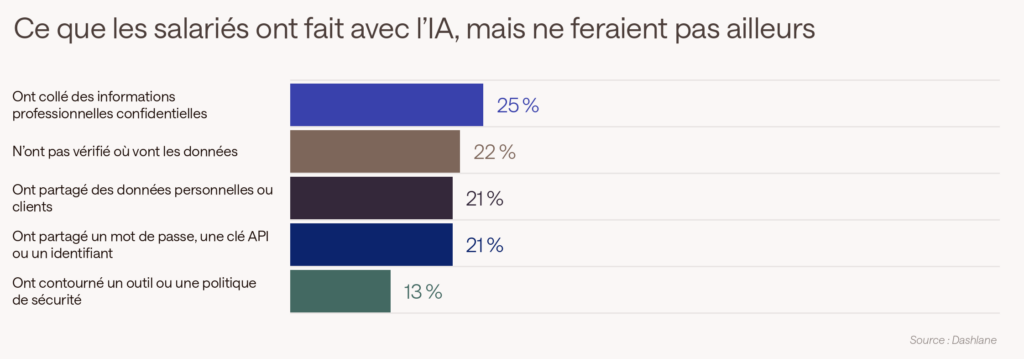
Autrement dit, les salariés accordent à l’IA le bénéfice du doute qu’ils réservent d’ordinaire aux personnes qu’ils connaissent bien, sans l’historique qui le justifierait.
Combien de salariés partagent leurs identifiants avec des agents IA
Pour beaucoup de salariés, la confiance accordée à l’IA s’étend à leurs informations les plus sensibles. Environ 1 sur 5 (21 %) reconnaît avoir partagé un mot de passe, une clé API ou un identifiant de connexion avec un outil ou un agent IA. Une fois ces identifiants transmis, les salariés n’ont plus vraiment leur mot à dire sur l’endroit où ils sont stockés ni sur qui peut y accéder.
Le plus grand risque, c’est que cela paraît normal. Plus de la moitié des salariés (52 %) affirment qu’ils s’exécuteraient si une IA leur demandait de confirmer leurs identifiants chaque jour. C’est précisément le genre de faille que les attaquants savent exploiter. Il suffit d’usurper l’identité d’un outil d’IA, ou de recourir à une injection de prompt pour qu’un agent légitime demande des identifiants, et une demande de routine devient une porte d’entrée.
L’IA ne se contente pas non plus de détenir des identifiants. Plus de la moitié des salariés (55 %) laissent l’IA agir en leur nom sans leur demander leur avis au préalable. Il s’agit parfois de tâches courantes, comme lire et envoyer des e-mails. Mais certaines ont de réelles conséquences pour l’entreprise, et le rapport complet montre jusqu’où va cette autonomie.
Une fois que l’IA obtient un accès, elle a tendance à le conserver. Environ 1 employé sur 5 a accordé à l’IA un accès dont il a appris par la suite qu’elle n’aurait pas dû disposer, et près de la moitié d’entre eux indiquent que cet accès est toujours actif.
Pourquoi les responsables informatiques et sécurité ne voient pas les agents IA
Les responsables informatiques et sécurité ne sont pas naïfs face aux risques liés à l’IA, mais ils se font dépasser. Ils sont 93 % à ressentir une pression de la direction pour adopter l’IA, et 53 % indiquent que des outils d’IA ont été déployés avant tout examen de sécurité.
Pendant ce temps, l’IA continue d’entrer par des portes dérobées. Plus d’un quart des salariés (28 %) reconnaissent utiliser des outils d’IA dont leur employeur ignore l’existence.
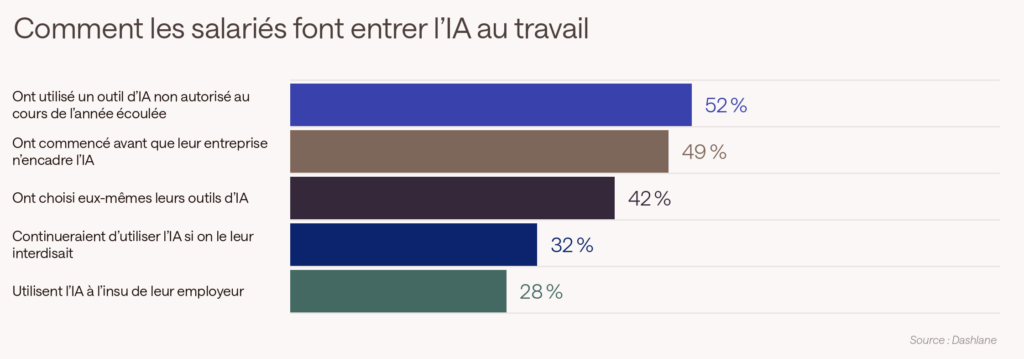
Si la plupart des responsables de la sécurité (89 %) se disent certains de connaître chaque agent IA utilisé, 98 % des organisations n’ont découvert certains agents qu’une fois ceux-ci déployés. Confiance et visibilité, en fin de compte, ne vont pas de pair.
Incidents de sécurité liés aux agents IA : ce que révèlent les données
Ce n’est pas un problème pour demain. Au cours des 12 derniers mois, 72 % des organisations ont subi un incident de sécurité impliquant les identifiants ou les accès d’un agent IA.
Si ces incidents sont difficiles à détecter, c’est notamment en raison de la manière dont les agents obtiennent leurs accès. Beaucoup fonctionnent avec des identifiants partagés par les salariés ou hérités de ceux-ci : dans les journaux, les actions d’un agent peuvent donc ressembler à celles d’une personne. Les autorisations excessives sont alors plus difficiles à repérer, et les incidents plus difficiles à contenir.
Et il ne s’agit là que des incidents dont les équipes de sécurité ont connaissance. Plus de la moitié des responsables de la sécurité (54 %) ne sont pas totalement certains d’être informés de chaque incident lié à l’IA au sein de leur organisation.
Comment encadrer l’accès des agents IA
Les salariés ont déjà décidé de faire confiance à l’IA, et ce n’est pas un énième e-mail sur les règles internes qui y changera quoi que ce soit.
Le problème, c’est que la plupart des systèmes n’offrent qu’une seule façon d’accorder sa confiance. Pour confier une seule tâche à un agent IA, un employé lui remet un identifiant qui ouvre tout ce à quoi cet identifiant donne accès, aussi longtemps que l’agent le détient.
L’essentiel se passe dans le navigateur, là où les salariés collent des données, partagent des identifiants et connectent des outils d’IA. C’est donc là que les limites doivent s’appliquer, pour chaque employé. Pour les responsables de la sécurité, la question est de savoir quel niveau d’accès doit accompagner cette confiance, et comment faire respecter ces limites lorsque les salariés contournent les règles.
Dans le rapport complet, nous détaillons quatre mesures concrètes que les équipes informatiques et sécurité peuvent prendre dès maintenant. Vous y trouverez également :
- Un éclairage sectoriel : pourquoi l’un des secteurs les plus réglementés présente certaines pratiques parmi les plus risquées en matière d'IA
- Des comparaisons par pays : les points de divergence entre les États-Unis, le Royaume-Uni et la France en matière d’accès des agents IA, d’incidents et de priorités
- La question de la responsabilité : qui, selon les responsables de la sécurité, portera le chapeau en cas d’incident lié à l’IA
Téléchargez le rapport complet sur la confiance mal placée dans l’IA (en anglais) pour découvrir ce que nous ont confié 3 800 salariés et responsables de la sécurité, et savoir où fixer les limites de la confiance accordée à l’IA.
Questions fréquentes
Les salariés partagent-ils leurs mots de passe avec l’IA ?
Oui. Environ 1 employé sur 5 (21 %) reconnaît avoir partagé un mot de passe, une clé API ou un identifiant de connexion avec un outil ou un agent IA. Une fois ces identifiants transmis, les salariés n’ont plus vraiment leur mot à dire sur l’endroit où ils sont stockés ni sur qui peut y accéder.
Qu’est-ce qu’un identifiant d’agent IA ?
Un identifiant d’agent IA est un identifiant de connexion, un mot de passe, une clé API ou tout autre jeton d’accès qui permet à un agent IA de se connecter à des systèmes et d’agir au nom de quelqu’un. De nombreux agents fonctionnent avec des identifiants partagés par les salariés ou hérités de ceux-ci, si bien que, dans les journaux, leurs actions peuvent ressembler à celles d’une personne.
Pourquoi les agents IA représentent-ils un risque pour les identifiants ?
Lorsqu’un employé remet un identifiant à un agent, il lui ouvre tout ce à quoi cet identifiant donne accès, aussi longtemps que l’agent le détient. Dans l’enquête, 72 % des responsables informatiques et sécurité ont signalé un incident de sécurité impliquant les identifiants ou les accès d’un agent IA au cours des 12 derniers mois.
Comment les équipes informatiques peuvent-elles limiter l’accès des agents IA ?
Commencez par recenser tous les agents IA utilisés : 98 % des responsables informatiques et sécurité interrogés indiquent que leur organisation n’a découvert certains agents qu’après leur déploiement. Fixez ensuite des limites là où les salariés collent des données, partagent des identifiants et connectent des outils d’IA, c’est-à-dire principalement dans le navigateur.
Inscrivez-vous pour connaître toute l'actualité de Dashlane