Uw SIEM heeft een blinde vlek voor risico’s van toegangsgegevens. Nu kunt u die dichten.

Beveiligingsteams gebruiken veel tools, maar ze hebben vaak geen gedeeld, uitgebreid overzicht van risico's rondom toegangsgegevens.
Identiteitsproviders (IdP's) en EDR-tools (endpoint detection and response) zijn immers niet gebouwd om te zien wat er in de browser gebeurt, terwijl medewerkers daar het grootste deel van hun werkdag doorbrengen. Deze tools kunnen aangeven of een login is geslaagd of dat een apparaat gecompromitteerd is, maar ze kunnen niet detecteren of een toegangsgegeven zwak of hergebruikt was, of ingevoerd werd op een phishingsite.
Dit gat creëert een blinde vlek in de SIEM, ongeacht welk platform het beveiligingsteam gebruikt.
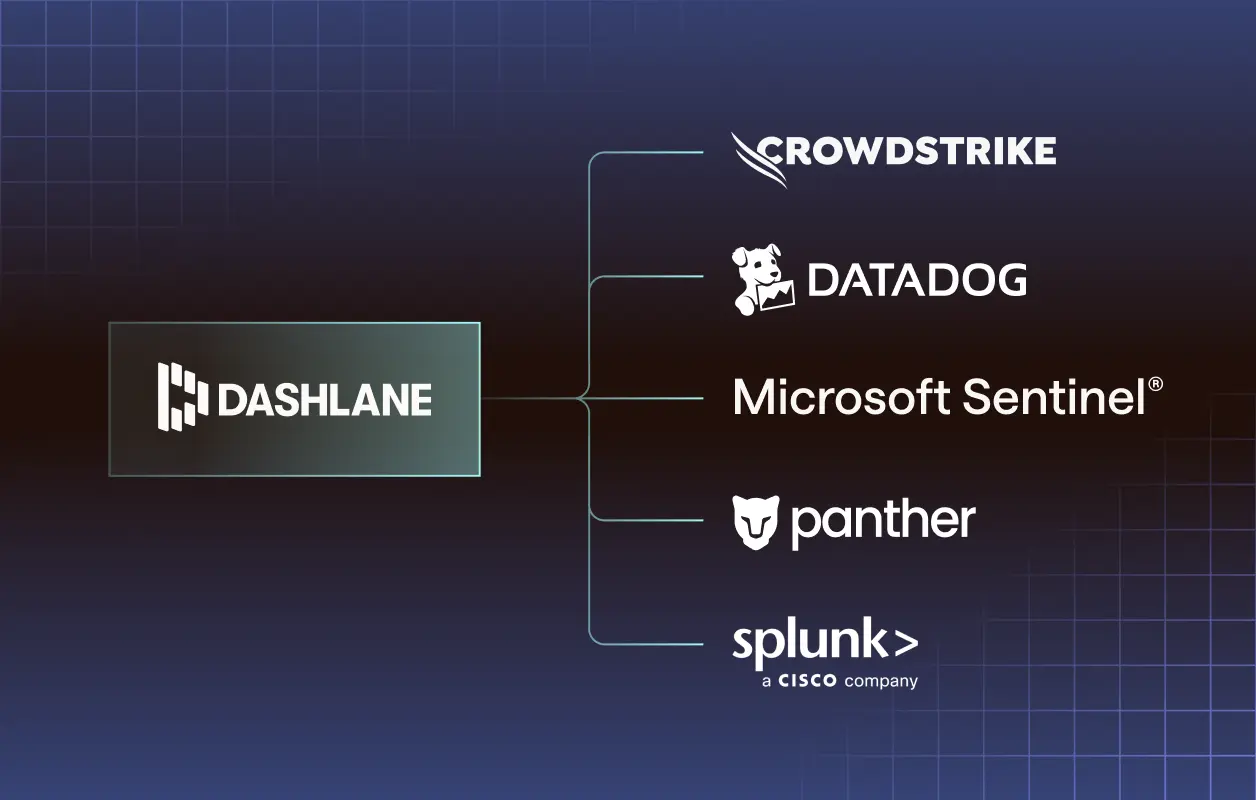
Dashlane heeft dit gat gedicht. Panther SIEM, DataDog Cloud SIEM en Crowdstrike Falcon® Next-Gen SIEM voegen zich bij Microsoft Sentinel en Splunk op de groeiende lijst van integraties van Dashlane Omnix®. Ontvang telemetrie over risico's van toegangsgegevens rechtstreeks in de SIEM-tool die uw beveiligingsteam al gebruikt, zodat dit risico een native signaal wordt in uw volledige beveiligingsstack.
De blinde vlek uitgelegd
Beveiligingsteams stuiten keer op keer op drie problemen:
- Risico's van toegangsgegevens in de browser zijn onzichtbaar voor de SIEM. IdP's en EDR-tools kunnen geen telemetrie over risico's van toegangsgegevens in de browser waarnemen, waardoor dit signaal de SIEM überhaupt nooit bereikt.
- Shadow IT en niet-beheerde SaaS-logins blijven onopgemerkt. Zonder een bron voor telemetrie over toegangsgegevens voor apps buiten de goedgekeurde stack verschijnen deze logins nooit in de SIEM.
- Gegevens over toegangsgegevens leven in een silo, ongeacht de SOC-tool. Het onderzoeken van een incident met betrekking tot toegangsgegevens vereist het handmatig ophalen van context uit een aparte beheerconsole voor wachtwoorden, het correleren van gebeurtenissen en het reconstrueren van tijdlijnen. Dit verhoogt de complexiteit en werkdruk op het moment dat snelheid het meest telt.
Vijf SIEM-integraties, één consistente werkwijze
Zodra Omnix is geïntegreerd met Microsoft Sentinel, Splunk, Panther, Datadog of CrowdStrike, is het risico van toegangsgegevens geen blinde vlek meer. Zo werkt het.
- Browser-native telemetrie, inzetbaar in de hele stack: Omnix legt gebeurtenissen met betrekking tot toegangsgegevens vast op het moment zelf — van het gebruik van risicovolle toegangsgegevens tot bezoeken aan verdachte phishingdomeinen — ongeacht het gebruik van SSO of de kluis. Deze signalen zijn inzetbaar in welke SIEM uw beveiligingsteam ook gebruikt.
- Last-mile phishingbescherming, waar analisten ook werken: Het eigen AI-phishingmodel van Omnix beoordeelt verdachte sites voordat toegangsgegevens worden ingevoerd en waarschuwt medewerkers. Deze verrijkte gebeurtenissen verschijnen native in uw SIEM.
- Gecentraliseerd risico-overzicht, ongeacht de stack: Gebeurtenissen met betrekking tot toegangsgegevens worden gecorreleerd met identiteits-, endpoint-, netwerk-, cloud- en observabilitygegevens die al door uw SIEM-tool stromen.
- Snellere detectie en herstel: Risico's van toegangsgegevens die vroeger dagen of weken kostten om te detecteren, worden nu in seconden zichtbaar. Geautomatiseerde triage en respons zijn beschikbaar waar uw team al werkt.
- Geen nieuwe tools: Er is geen nieuwe console om te leren of te beheren. Alles blijft consistent.
Het grotere geheel
Browser-native telemetrie over toegangsgegevens wordt een standaardsignaal in de moderne SOC, net zoals EDR- of identiteitslogs dat al zijn.
Welke tool uw beveiligingsteam ook gebruikt: risico's van toegangsgegevens hoeven geen blinde vlek meer te zijn.
Meld u aan voor nieuws en updates over Dashlane