Ihr SIEM hat einen blinden Fleck beim Anmeldedaten-Risiko. Jetzt können Sie ihn schließen.

Sicherheitsteams setzen viele Tools ein, doch fehlt ihnen oft ein gemeinsamer, umfassender Überblick über Anmeldedaten-Risiken.
Identitätsanbieter (IdPs) und Endpoint Detection and Response (EDR)-Tools wurden schlicht nicht dafür entwickelt, einzusehen, was im Browser geschieht – also genau dort, wo Mitarbeitende den Großteil ihres Arbeitstages verbringen. Diese Tools können erkennen, ob ein Login erfolgreich war oder ein Gerät gefährdet ist, aber nicht, ob Anmeldedaten schwach oder wiederverwendet wurden oder auf einer Phishing-Website eingegeben wurden.
Diese Lücke hinterlässt einen blinden Fleck im SIEM – unabhängig davon, welche Plattform ein Sicherheitsteam verwendet.
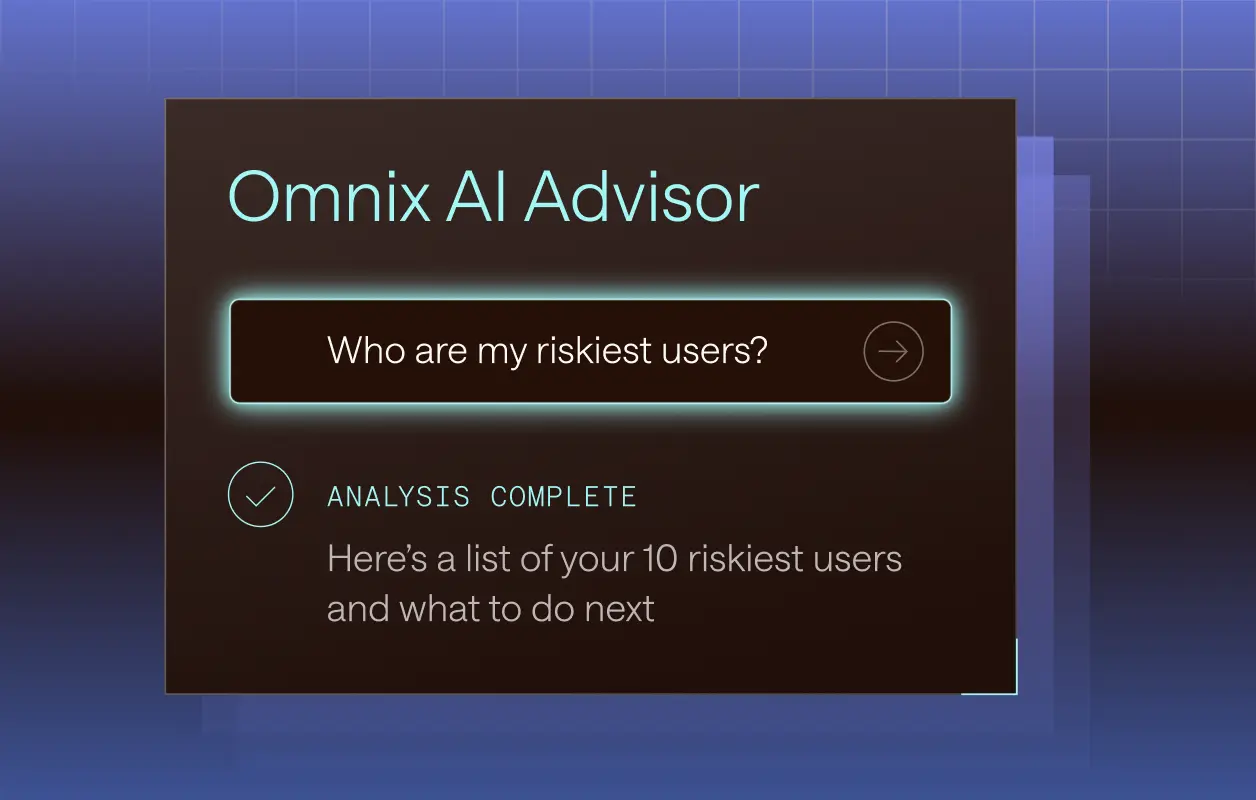
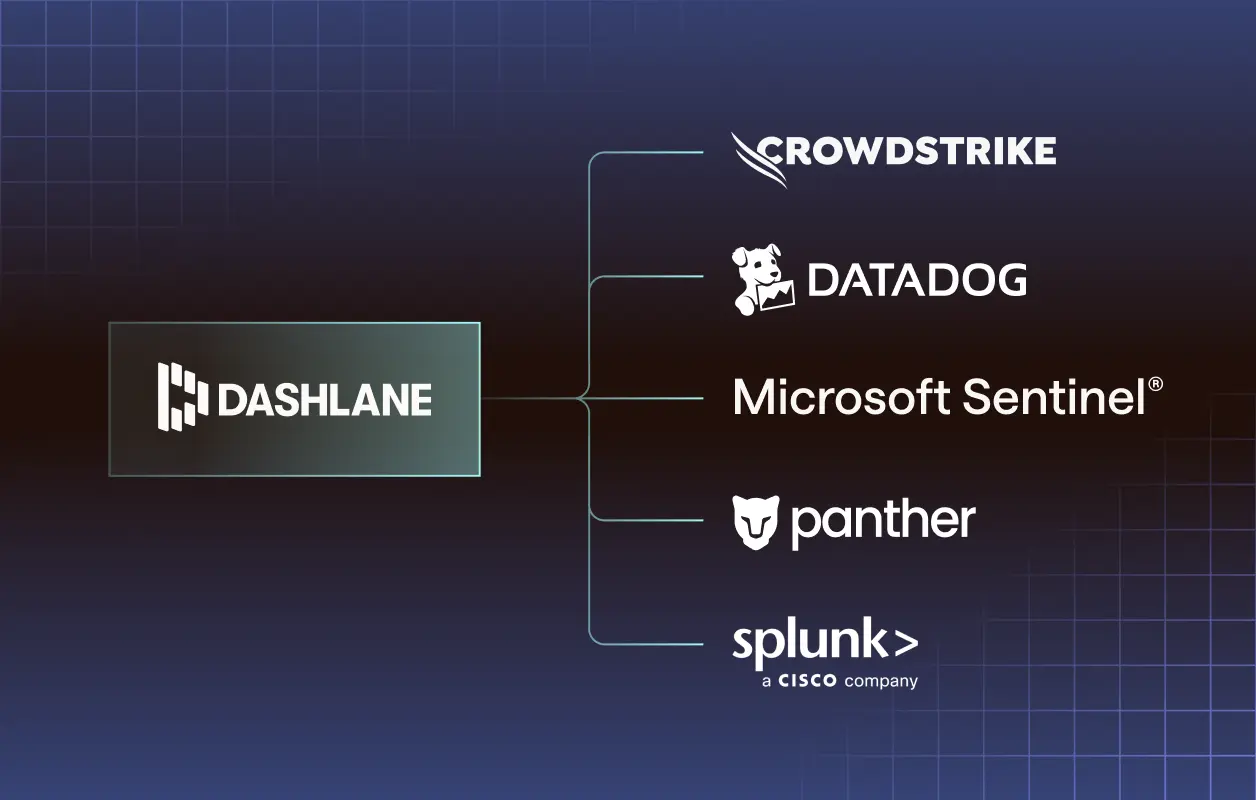
Dashlane hat diese Lücke geschlossen. Panther SIEM, DataDog Cloud SIEM und Crowdstrike Falcon® Next-Gen SIEM ergänzen Microsoft Sentinel und Splunk auf der wachsenden Integrationsliste von Dashlane Omnix®. Erhalten Sie Telemetriedaten zu Anmeldedaten-Risiken direkt in dem SIEM-Tool, das Ihr Sicherheitsteam bereits nutzt – und machen Sie das Anmeldedaten-Risiko zu einem nativen Signal in Ihrem gesamten Sicherheits-Stack.
Der blinde Fleck – erklärt
Für Sicherheitsteams tauchen immer wieder drei Probleme auf:
- Browser-basierte Anmeldedaten-Risiken sind für das SIEM unsichtbar. IdPs und EDR-Tools können keine im Browser generierten Telemetriedaten zu Anmeldedaten-Risiken erfassen – daher erreicht dieses Signal das SIEM erst gar nicht.
- Shadow-IT und nicht verwaltete SaaS-Logins werden nicht verfolgt. Ohne eine Quelle für Anmeldedaten-Telemetrie zu Anwendungen außerhalb des genehmigten Stacks erscheinen diese Logins überhaupt nicht im SIEM.
- Anmeldedaten-Daten sind isoliert – unabhängig vom SOC-Tool. Die Untersuchung eines anmeldedatenbezogenen Vorfalls erfordert das manuelle Zusammenführen von Kontext aus einer separaten Passwortverwaltungskonsole, die händische Korrelation von Ereignissen und den manuellen Aufbau von Zeitstrahlen. Das erhöht Komplexität und Arbeitsaufwand genau dann, wenn Schnelligkeit am meisten zählt.
Fünf SIEM-Integrationen, ein einheitlicher Workflow
Sobald Omnix mit Microsoft Sentinel, Splunk, Panther, Datadog oder CrowdStrike integriert ist, ist das Anmeldedaten-Risiko kein blinder Fleck mehr. So funktioniert es.
- Browser-native Telemetrie, übertragbar im gesamten Stack: Omnix erfasst Anmeldedaten-Ereignisse – von der Nutzung gefährdeter Anmeldedaten bis hin zu Besuchen verdächtiger Phishing-Domains – in Echtzeit, unabhängig von SSO oder Tresor-Nutzung. Und diese Signale sind auf jedes SIEM übertragbar, das Ihr Sicherheitsteam einsetzt.
- Phishing-Schutz der letzten Meile – wo auch immer Analysten arbeiten: Das proprietäre KI-Phishing-Modell von Omnix bewertet verdächtige Websites, bevor Anmeldedaten eingegeben werden, und warnt Mitarbeitende. Diese angereicherten Ereignisse erscheinen dann nativ in Ihrem SIEM.
- Zentralisierte Risikotransparenz, unabhängig vom Stack: Anmeldedaten-Ereignisse werden mit Identitäts-, Endpunkt-, Netzwerk-, Cloud- und Observability-Daten korreliert, die bereits durch Ihr SIEM-Tool fließen.
- Schnellere Erkennung und Behebung: Anmeldedaten-Risiken, deren Erkennung früher Tage oder Wochen dauerte, werden jetzt in Sekunden erkannt – und automatisiertes Triage und Response sind dort verfügbar, wo das Team bereits arbeitet.
- Keine neuen Tools: Es gibt keine neue Konsole, die erlernt oder verwaltet werden muss. Alles bleibt einheitlich.
Das große Ganze
Browser-native Anmeldedaten-Telemetrie entwickelt sich zu einem Standardsignal im modernen SOC – ebenso wie EDR- oder Identitätsprotokolle es bereits sind.
Unabhängig davon, welches Tool Ihr Sicherheitsteam bereits einsetzt – das Anmeldedaten-Risiko muss kein blinder Fleck mehr sein.
Melden Sie sich an, um Neuigkeiten und Updates zu Dashlane zu erhalten