Dashlane + Yubico: dando forma al futuro sin contraseña con llaves de seguridad

Dashlane se complace en asociarse con Yubico, líder mundial en autenticación por hardware. Hoy nos hemos convertido en el primer administrador de contraseñas en ofrecer acceso sin contraseña, permitiendo a los usuarios ingresar con una llave de seguridad compatible con FIDO2—como una YubiKey—como método de autenticación principal.
Ahora, con un solo toque en su YubiKey, puede ingresar a Dashlane sin necesidad de contraseña maestra.
Dashlane ofrece una seguridad mejorada de la caja fuerte gracias a los estándares de la industria de WebAuthn PRF, avanzando un paso más hacia nuestra visión de un futuro verdaderamente sin contraseña, como parte de nuestro compromiso continuo de brindar innovación con enfoque en la seguridad que hace que la autenticación sea más sencilla y segura.
Los nuevos usuarios particulares ya pueden comenzar a ingresar con una llave de seguridad compatible con FIDO2 en navegadores de escritorio. En el futuro, planeamos ampliar esta innovación a todos los usuarios y dispositivos.
El problema con las contraseñas maestras
La mayoría de los administradores de contraseñas actuales utilizan una «contraseña maestra» para encriptar los datos almacenados en la caja fuerte. Lo ideal es que esta contraseña maestra sea compleja, única y fácil de recordar, y debe ingresarse cada vez que se desbloquea el administrador de contraseñas, lo que puede ocurrir varias veces al día.
Si alguna vez queda expuesta a través de un ataque de phishing o una violación de datos, todas las credenciales almacenadas podrían estar en riesgo.
Por qué las llaves de seguridad son la defensa definitiva
Experimente la máxima seguridad en su cuenta. Al utilizar una llave de seguridad FIDO2, obtendrá acceso rápido y sin contraseña a su caja fuerte de Dashlane, con protección basada en hardware resistente al phishing.
Esto es lo que hace que sea tan importante:
- Seguridad de la caja fuerte resistente al phishing: El acceso a Dashlane no puede ser objeto de phishing porque usted nunca escribe ni comparte un secreto (como una contraseña maestra) que pueda ser robado.
- Control del usuario: Las llaves de seguridad solo se activan con su consentimiento explícito mediante una acción física deliberada, como tocar la llave, ingresar un PIN o usar su huella dactilar para aprobar la solicitud.
Al reemplazar su contraseña maestra por una llave de seguridad, garantiza que sus contraseñas sean verdaderamente suyas.
Novedades de este lanzamiento
Este hito se basa en nuestro lanzamiento de acceso anticipado de finales de junio, que nos proporcionó comentarios invaluables que han dado forma a esta versión.
Ahora, ampliamos nuestro acceso anticipado incorporando:
- Compatibilidad con varias llaves: Registre múltiples llaves de seguridad para tener siempre una opción de respaldo en caso de que una se pierda o no esté disponible.
- Compatibilidad con verificación de usuario mediante clave de acceso en la web: Disfrute de un inicio de sesión sin contraseña y sin fricciones directamente en su navegador.
- Acceso anticipado para administradores de compañías: Si es un nuevo administrador principal en un plan Business u Omnix, puede probar la autenticación resistente al phishing hoy mismo.
Estas actualizaciones facilitan que tanto particulares como empresas adopten la protección respaldada por hardware en sus flujos de trabajo diarios, combinando una autenticación sin contraseña sin complicaciones con la máxima protección de privacidad.
Empezar a usar las llaves de seguridad
Usar una llave de seguridad es muy sencillo. A continuación se explica cómo hacerlo.
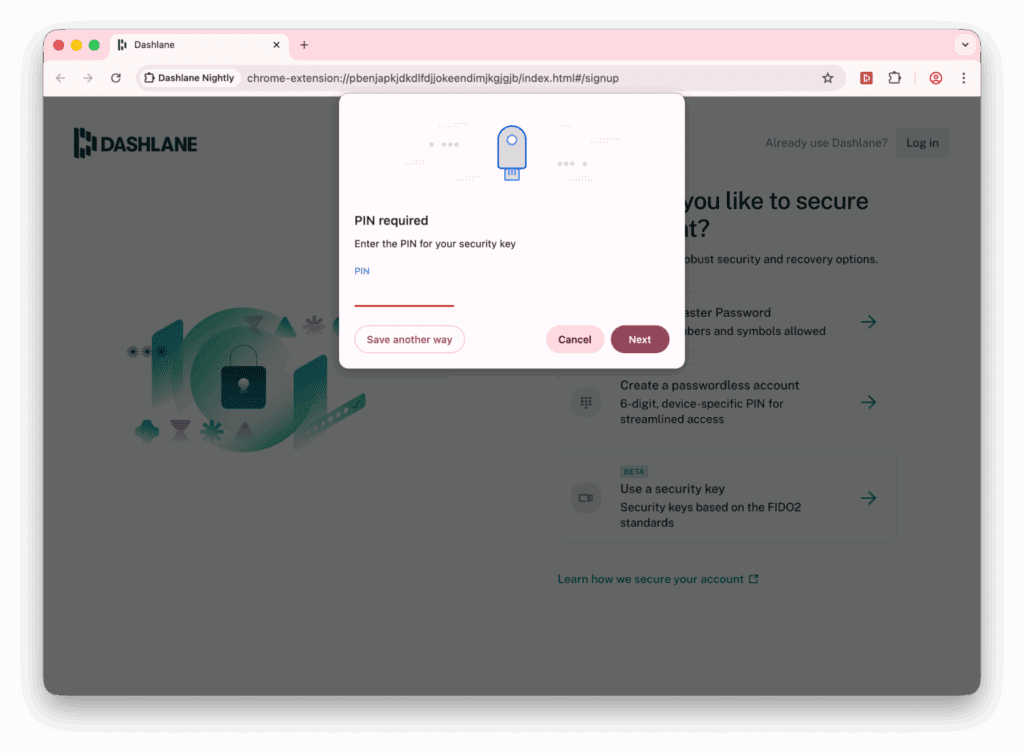
- Al crear una cuenta, seleccione la opción «Usar una llave de seguridad».
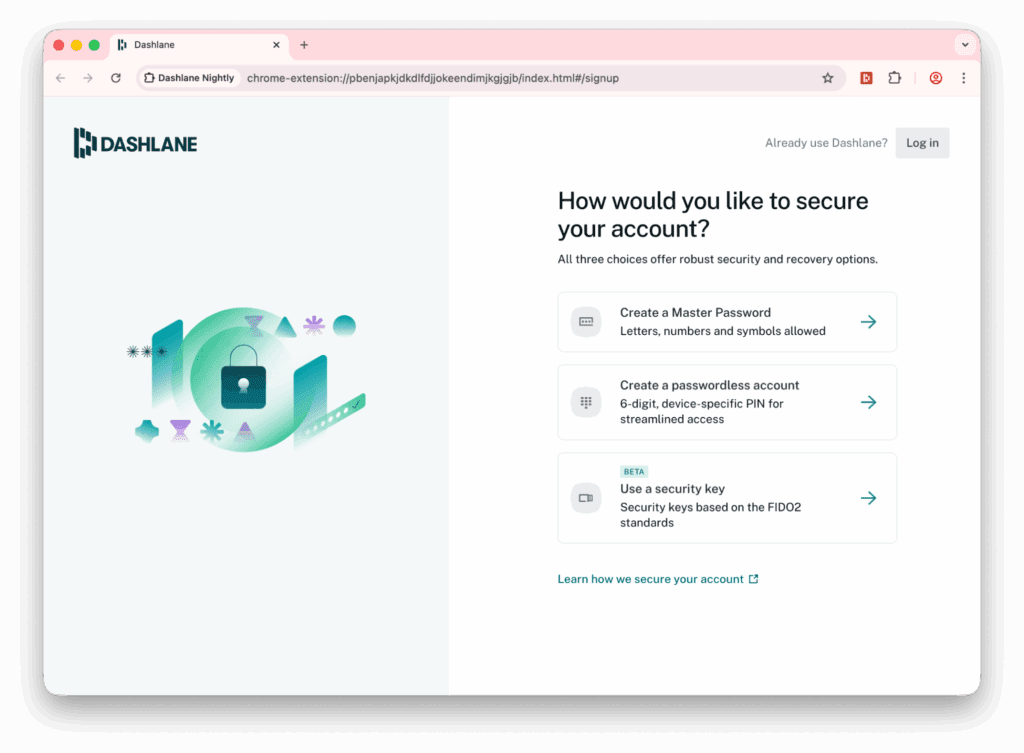
- Siga las instrucciones del sistema operativo o navegador para usar su llave de seguridad.
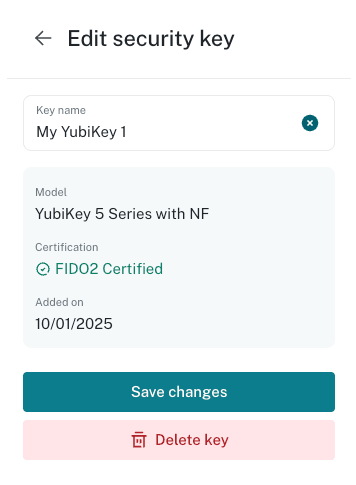
Además, gestionar las llaves de seguridad que utiliza con Dashlane es simple e intuitivo. Puede asignarle un nombre personalizado a cada llave y eliminarlas fácilmente cuando lo desee.
Guía detallada para empezar a usar
De cara al futuro sin contraseña
En el horizonte, trabajamos para ampliar el inicio de sesión resistente al phishing a dispositivos móviles, llevando las ventajas de las llaves de seguridad más allá del escritorio.
Por ahora, este método de ingreso avanzado tiene algunas limitaciones, ya que su compatibilidad depende de capacidades técnicas específicas (WebAuthn PRF), lo que hace que varíe según el dispositivo y el ecosistema.
También estamos evolucionando la forma en que las empresas y los particulares adoptan esta tecnología:
- Empresas: Estamos ampliando la compatibilidad para ofrecer a todos los administradores, no solo al administrador principal, las herramientas necesarias para proteger el acceso a Dashlane con autenticación respaldada por hardware, que combina una seguridad imposible de hackear mediante phishing con una experiencia de ingreso más sencilla.
- Particulares: Estamos creando una ruta de migración para que los clientes de Dashlane con cuentas protegidas por contraseña maestra puedan hacer la transición a cuentas basadas en llaves de seguridad de forma fluida.
Al eliminar los riesgos de las contraseñas maestras, estamos estableciendo un nuevo estándar de seguridad para particulares y organizaciones por igual, que es fácil de usar y está preparado para el futuro. Obtenga más información sobre esta función en nuestro Centro de asistencia.
Regístrese para recibir noticias y actualizaciones acerca de Dashlane